
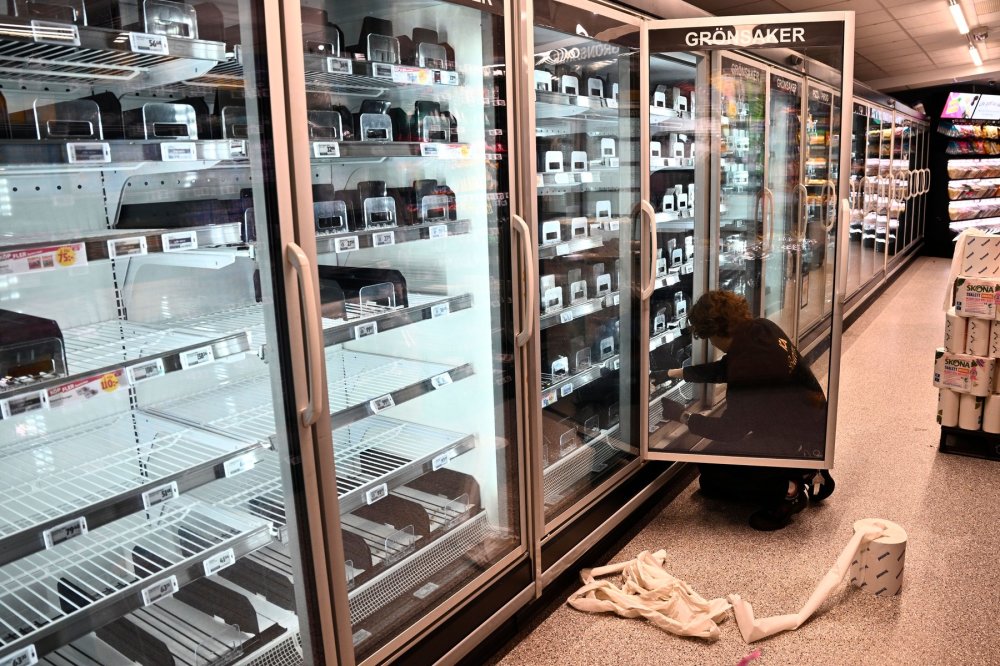
Nedavni napadi su otkrili ozbiljne sigurnosne propuste u povezanim rashladnim sustavima. Slični propusti mogli bi ugroziti sve, od opreme supermarketa do infrastrukture bolnica i podatkovnih centara
Istraživači kibernetičke sigurnosti kažu kako su otkrili hakere koji su ispitivali internetski povezane rashladne sustave diljem Europe u danima prije nego što je val kibernetičkih napada i incidenata poremetio rad supermarketa i banaka krvi, s dokazima koji upućuju na to kako je to možda bio dio koordinirane operacije.
vezane vijesti
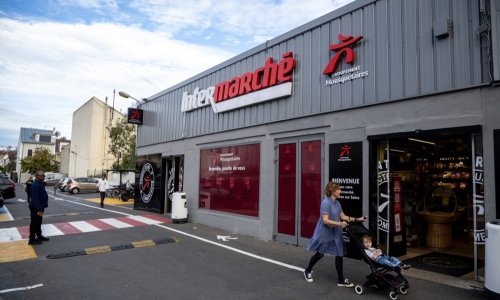
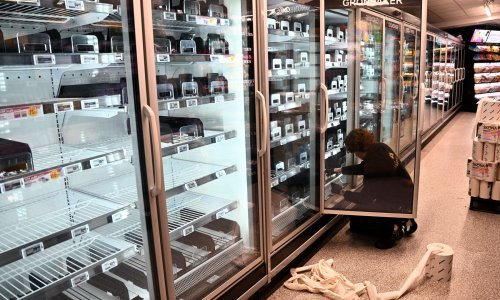
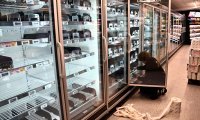
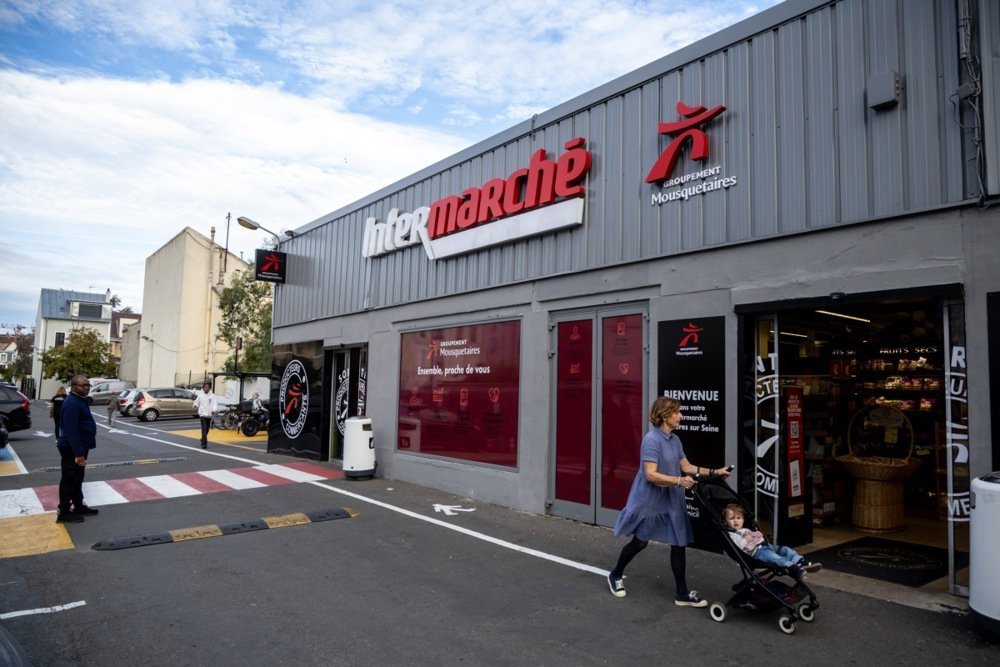
Rashladni sustavi u supermarketima u devet europskih država, kao i nekoliko banaka krvi u Francuskoj, napadnuti su 2. i 3. studenog. Hakeri su iskoristili slabu kibernetičku sigurnost i propuste u upravitelju rashladnog sustava AK-SM proizvođača Danfoss kako bi hladnjake i zamrzivače stavili na postavke odmrzavanja.
U pojedinim slučajevima temperature su bile postavljene na 50 stupnjeva Celzija. Incidenti su prisilili brojne trgovine mješovitom robom na bacanje pokvarenih proizvoda iz hladnjaka i zamrzivača.
Postali su vrlo vidljiv primjer kako lako kibernetički napadi mogu poremetiti svakodnevni život ciljajući infrastrukturne sustave koje se često uzima zdravo za gotovo. U tvrtci za kibernetičku sigurnost Lupovis vjeruju kako je bila riječ o koordiniranoj operaciji u koju je potencijalno uključen državni akter, a kojoj su prethodili dani istraživanja i izviđanja.
Tijekom deset dana uočili su preko 276 pokušaja od 91 različitih zlonamjernih aktera koji su odgovarali specifičnim komponentama Danfossovih kontrolera. Vrhunac aktivnosti bio je 26. listopada, prije nego što je zaustavljena krajem mjeseca.
Lupovis upravlja sustavom takozvanih honeypotova, koji repliciraju online sustave i tehnologije svojih klijenata. Tvrtka ih oprema senzorima, a zatim ih namjerno izlaže hakerima, potičući napade kako bi mogla pratiti kako se tim sustavima pristupa i kako se iskorištavaju. Ove obavještajne podatke zatim je moguće koristiti za identifikaciju ranjivosti bez ugrožavanja stvarnih sustava klijenata.
Upravo je putem ovog sustava Lupovis - čiji klijenti uključuju škotsku vladu, Orange, Telefonicu i brojne maloprodajne tvrtke - otkrio ono što opisuje kao izviđanje Danfossovih sustava u danima prije napada u studenom.
vezane vijesti
Tko je stajao iza napada?
Lupovis je zatim pratio ono što opisuje kao digitalne 'mrvice kruha' koje su ostale nakon ispitivanja i napada, otkrivši kako je korišten takozvani 'neprobojni hosting' - usluge web hostinga koje su dizajnirane kako bi se oduprle zahtjevima za uklanjanje i intervencijama agencija za provođenje zakona.
Nakon toga su ispitali same pružatelje hostinga. Ispostavilo se kako su neke od tih usluga u prošlosti koristile ruske skupine.
Ipak, iz Lupovisa su istaknuli kako to što su web poslužitelji negdje smješteni ne znači kako ljudi koji ih koriste dijele istu nacionalnost, pa ne mogu sa sigurnošću reći kako Rusija stoji iza napada. No, postoji određeni obrazac, a i sposobnost koordinacije napada u roku od 24 sata trebala bi pomoći suziti popis osumnjičenika.
Napadi su zabilježeni samo u Europi, ne i u Africi, Aziji, Južnoj ili Sjevernoj Americi. Sve skupa izgleda kao dobro isplanirana operacija, pa je vjerojatnije kako iza nje stoji država, ne neka manja skupina ili pojedinac. Do incidenata je došlo u vrijeme povećane zabrinutosti zbog hibridnih prijetnji i sumnjivih aktivnosti povezanih s Rusijom usmjerenih na europske države.
Tijekom napada zlorabljeni su relativno elementarni sigurnosni propusti, za što nisu bile potrebne vrlo napredne tehnike hakiranja. Ipak, identitet i motivacija napadača i dalje su nejasni. Nitko nije preuzeo odgovornost dosad, a nije bilo ni zahtjeva za otkupninom.
Agencije za kibernetičku sigurnost u zemljama pogođenim ovim incidentima različito su okarakterizirale same događaje. Belgija, Luksemburg, Italija, Portugal i Estonija nazvale su ih 'kibernetičkim napadom', dok su Švedska i Irska su koristile izraz kao 'kibernetički incident'.
Agencija Europske unije za kibernetičku sigurnost (ENISA) također je izbjegla izričito nazvati te incidente kibernetičkim napadom.
Kako su hakeri pristupili rashladnim sustavima?
Hakeri su uspjeli pristupiti rashladnim sustavima diljem Europe jer su se za daljinsko upravljanje rashladnim jedinicama koristile upravljačke jedinice povezane s internetom.
Daljinsko upravljanje takvim uređajima uobičajeno je u današnjem, sve digitaliziranijem svijetu. Ipak, mnogi od tih sustava mogli biti bolje zaštićeni da su bili smješteni unutar virtualnih privatnih mreža (VPN-ova), umjesto što su bili izravno izloženi internetu.
Mnogim sustavima bilo moguće pristupiti korištenjem tvorničkih, zadanih pristupnih podataka - poput korisničkog imena Supervisor i lozinke 12345 - što ukazuje na to kako nisu bile primijenjene ni osnovne sigurnosne mjere. To odražava širu tendenciju u maloprodajnom sektoru: zanemarivanje sigurnosti povezane opreme.
vezane vijesti
Bi li sljedeća na redu mogla biti druga povezana infrastruktura?
Ovi su napadi potaknuli zabrinutost za sigurnost druge opreme povezane s internetom - od strojeva u supermarketima do sustava koji upravljaju pristupom, grijanjem i ventilacijom u zgradama.
Moguće je kako budući napadi neće biti ograničeni samo na rashladne sustave. Isti propusti bi mogli biti zlorabljeni na uređajima za upravljanje i vratima, čitačima za kontrolu pristupa, kamerama, alarmima, rasvjetom te grijanjem i ventilacijom u velikom broju modernih zgrada.
Metom napada mogli bi biti logistika i skladištenje, zdravstvo, proizvodnja i podatkovni centri, osobito u slučajevima kada je povezana oprema uvedena bez odgovarajućeg nadzora. Rizik je posebno velik kod sustava u kojima digitalni upad može imati neposredne fizičke posljedice, dodao je.
Zašto su ti sustavi i dalje ranjivi?
Unatoč postojećim europskim propisima o kibernetičkoj sigurnosti, organizacije često ne tretiraju povezane fizičke sustave kao dio svojih širih sigurnosnih obveza. Direktiva Europske unije NIS2 nalaže organizacijama koje obuhvaća u upravljanju rizicima za svoje mrežne i informacijske sustave, što uključuje primjenu sigurnosnih mjera, upravljanje imovinom i postupanje u slučaju incidenata.
Ali, mnoge organizacije i dalje usmjeravaju svoje napore u usklađivanju s tradicionalnim IT sustavima, prepuštajući hlađenje i druge sustave zgrada timovima za upravljanje objektima.
Problem, dakle, nije nužno nedostatak propisa, već neuspjeh u primjeni postojećih zahtjeva na povezanu fizičku infrastrukturu.
Može li umjetna inteligencija olakšati buduće napade?
Stručnjaci za kibernetičku sigurnost također upozoravaju kako bi napredak u umjetnoj inteligenciji mogao olakšati prepoznavanje slabosti u povezanim uređajima i potencijalno ubrzati razvoj novih napada. Proizvođači povezanih uređaja mogli bi imati poteškoća s krpanjem, testiranjem i ponovnim postavljanjem istom brzinom kojom bivaju otkriveni propusti.
Na udaru bi se mogli naći povezani uređaji koji godinama ostaju na terenu i kojima se može daljinski upravljati: rashladni uređaji, upravljanje zgradama, industrijska oprema, zdravstveni sustavi, podatkovni centri i dijelovi energetske i prometne infrastrukture.
Organizacije se ne bi trebale oslanjati samo na krpanje ili zaštitu mreže. Povezani uređaji također moraju biti u stanju sami identificirati i blokirati zlonamjerno ponašanje, piše Euro News.