
Hakeri su početkom studenoga napali rashladne sustave supermarketa u više europskih zemalja, kao i sustave za čuvanje krvi u Francuskoj. Stručnjaci za kibernetičku sigurnost otkrili su da su napadima prethodili dani intenzivnog ispitivanja ranjivosti sustava, a pojavile su se i sumnje da iza operacije stoji državni akter, moguće povezan s Rusijom
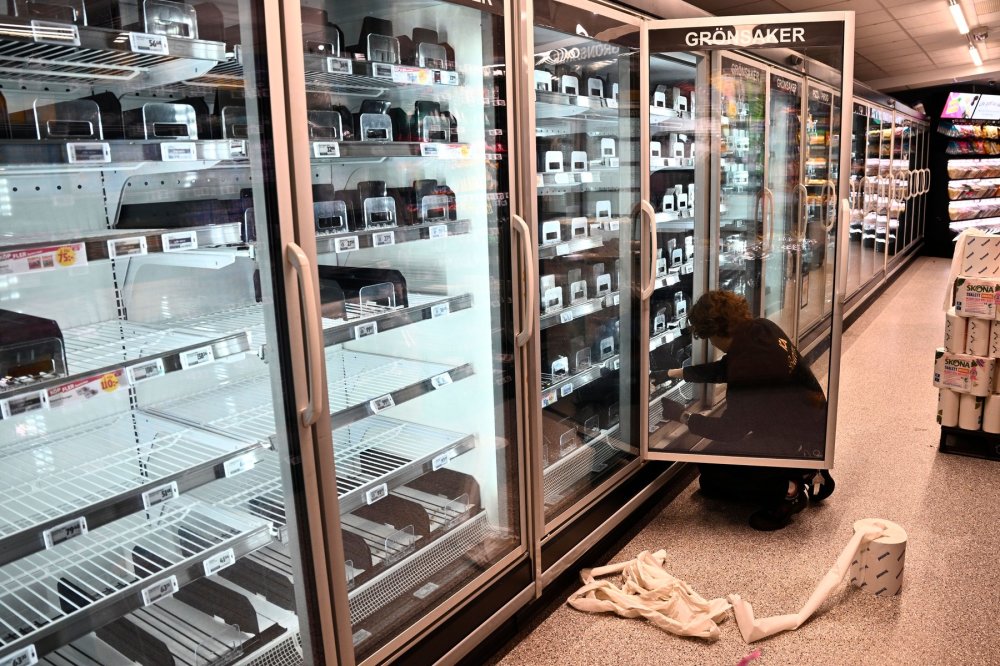
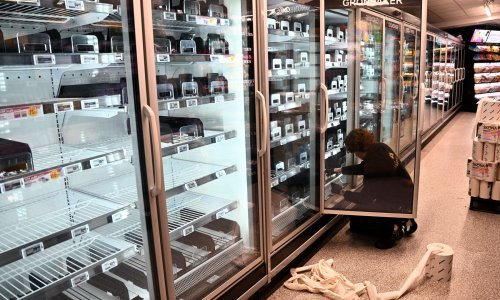
Napadi 2. i 3. studenoga pogodili su rashladne sustave supermarketa diljem Europe te nekoliko objekata francuske službe za opskrbu krvlju. Napadači su iskoristili sigurnosne propuste u sustavima za upravljanje rashladnim uređajima proizvođača Danfoss, piše Euronews.
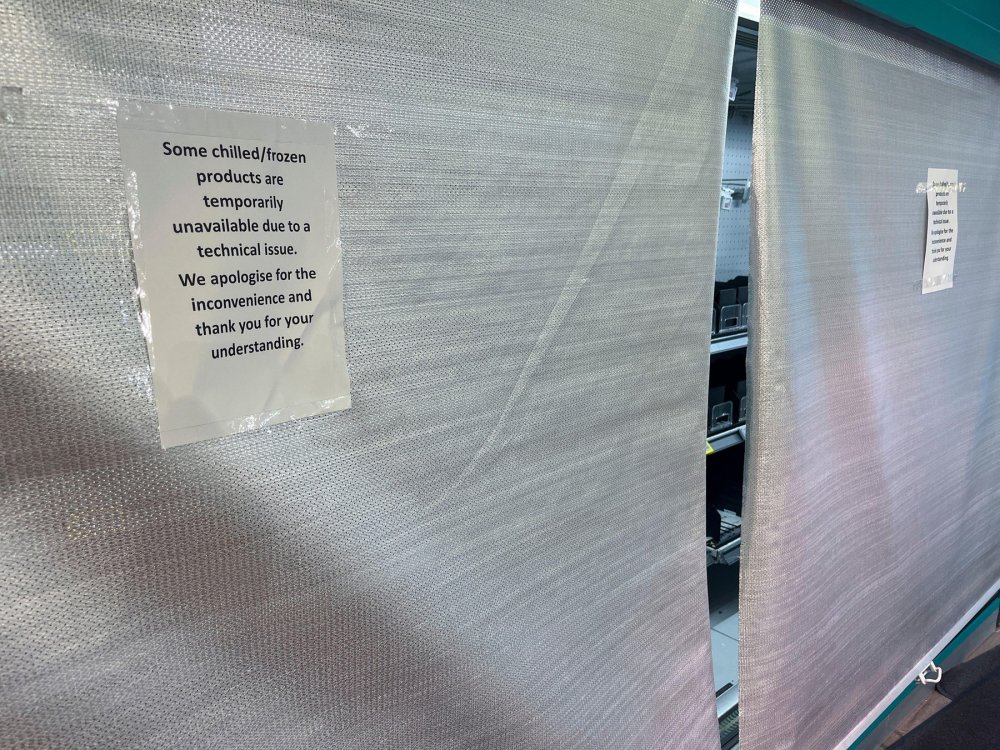
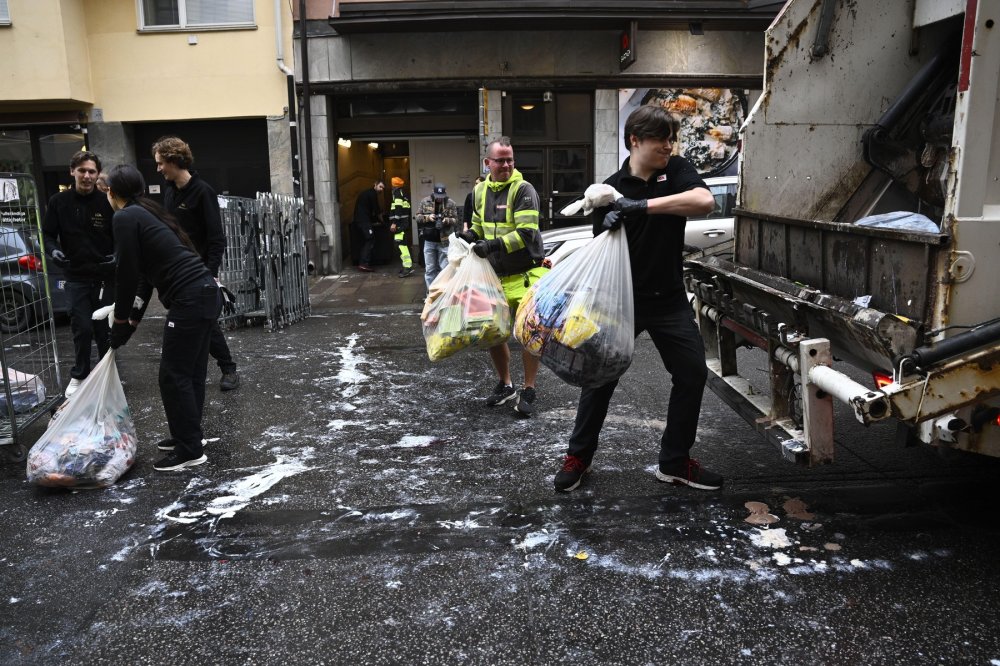
Nakon što su dobili pristup upravljačkim sustavima, hladnjake i zamrzivače prebacivali su u način rada za odmrzavanje ili im znatno podizali temperaturu. Posljedice su bile kvarenje hrane, financijska šteta za trgovce i poremećaji u njihovu poslovanju.
vezane vijesti
Sumnjive aktivnosti počele desetak dana prije napada
Tvrtka za kibernetičku sigurnost Lupovis otkrila je da napadi nisu došli bez upozorenja. Njezini stručnjaci zabilježili su intenzivno ispitivanje sigurnosti rashladnih sustava tijekom deset dana koji su prethodili incidentima. Između 20. i 30. listopada otkrili su više od 276 pokušaja pristupa, povezanih s 91 različitim izvorom prijetnji. Aktivnost je dosegnula vrhunac 26. listopada, a zatim je krajem mjeseca prestala.
'Između 20. i 30. listopada vidjeli smo val onoga što nazivamo izviđanjem', rekao je za Euronews Next Xavier Bellekens, izvršni direktor Lupovisa.
Objasnio je da su napadači pokušavali pristupiti sustavima koristeći tvornički zadane lozinke te iskorištavati poznate sigurnosne propuste.
Lupovis je sumnjive aktivnosti otkrio pomoću takozvanih honeypot sustava, odnosno digitalnih zamki koje oponašaju stvarnu opremu i namjerno su izložene mogućim napadačima. Takav pristup omogućuje sigurnosnim stručnjacima da prate pokušaje provale bez ugrožavanja stvarnih sustava. Bellekens je postupak usporedio s provalnicima koji obilaze naselje i procjenjuju koje bi kuće mogli opljačkati.
Tragovi prema Rusiji, ali nema dokaza tko stoji iza napada
Analizirajući digitalne tragove, istraživači su utvrdili da su korištene usluge internetskog hostinga poznate kao bulletproof hosting. Riječ je o pružateljima usluga koji otežavaju uklanjanje zlonamjernih sadržaja i intervencije nadležnih tijela.
Lupovis je ustanovio da su neke od tih usluga ranije koristile skupine povezane s Rusijom.
'Kada počnemo slijediti tragove, izgleda da bi to doista mogla biti Rusija', izjavio je Bellekens.
No upozorio je da korištenje iste infrastrukture ne dokazuje da su napadači ruski državljani ili da djeluju po nalogu Moskve. Zanimljivo je i to da Lupovisovi senzori u Južnoj Americi, Africi, Sjevernoj Americi i Aziji nisu zabilježili slične aktivnosti. One su otkrivene isključivo u Europi.
Bellekens smatra da vremenska usklađenost napada upućuje na organiziranu operaciju, a ne na djelovanje pojedinca.
'Morate biti sposobni koordinirati ovakav napad jer se većina toga dogodila unutar 24 sata', objasnio je. Prema njegovoj procjeni, riječ je o dobro pripremljenoj operaciji za koju bi državni akter mogao imati potrebne sposobnosti.
Ipak, drugi stručnjaci pozivaju na oprez. George Nott, urednik tehnoloških tema u časopisu The Grocer, upozorio je da su napadači koristili razmjerno jednostavne sigurnosne propuste, a ne posebno sofisticirane metode.
Kako su hakeri mogli upravljati hladnjacima?
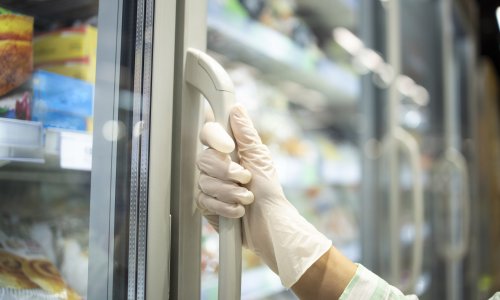
Ključni problem bila je činjenica da su upravljački sustavi pojedinih rashladnih uređaja bili izravno povezani s internetom. Takvi sustavi omogućuju trgovcima i serviserima da na daljinu prate rad hladnjaka, mijenjaju postavke i reagiraju na kvarove. Međutim, ako nisu dovoljno zaštićeni, isti pristup mogu iskoristiti i napadači.
Posebno zabrinjavaju slučajevi u kojima su uređaji bili dostupni uz tvornički zadane korisničke podatke, odnosno lozinke koje nisu bile promijenjene nakon instalacije. Stručnjaci upozoravaju da su mnogi napadi mogli biti spriječeni boljom zaštitom udaljenog pristupa, primjerice korištenjem virtualnih privatnih mreža, odnosno VPN-a, te redovitim sigurnosnim ažuriranjima.
Nakon što bi dobili kontrolu nad sustavom, napadači su mogli mijenjati temperaturu ili uključiti odmrzavanje, čime bi hrana u hladnjacima i zamrzivačima postala neupotrebljiva.
Slični napadi zabilježeni su i tijekom listopada u Francuskoj, gdje su pogođene stotine supermarketa.
Pogođene i francuske banke krvi
Napadi nisu bili ograničeni na trgovine. Francusko ministarstvo zdravstva potvrdilo je da su pogođeni sustavi za nadzor i upravljanje hladnjacima u trima regionalnim objektima francuske službe za opskrbu krvlju.
Osoblje je nakon upozorenja premjestilo krvne pripravke u hladnjake koji nisu bili povezani s kompromitiranim sustavima.
Prema informacijama francuskih vlasti, incident je stavljen pod kontrolu, a opskrba krvlju nije bila ugrožena.
Sljedeće mete mogli bi biti bolnice, skladišta i podatkovni centri
Stručnjaci upozoravaju da rashladni uređaji nisu jedina infrastruktura izložena ovakvoj vrsti napada. Slične upravljačke sustave koriste poslovne zgrade, bolnice, industrijska postrojenja, logistički centri i skladišta. Njima se upravlja grijanjem, ventilacijom, rasvjetom, kamerama, alarmima i sustavima za kontrolu pristupa.
'Zamrzivač nije ništa posebno. On je samo najvidljiviji primjer mnogo šire kategorije', upozorio je Kumar Sokka, izvršni direktor tvrtke Acre Security. Objasnio je da isti tip malog uređaja povezanog s internetom može upravljati vratima, sigurnosnim kamerama, alarmima ili sustavima klimatizacije.
U supermarketima je posljedica napada odmah vidljiva jer se hrana pokvari. No u bolnici, poslovnoj zgradi ili podatkovnom centru sigurnosni propust mogao bi značiti otključana vrata, isključenu kameru ili alarm koji se ne aktivira. Takvi incidenti mogli bi ostati neprimijećeni sve dok ne nastupe ozbiljnije posljedice.
Umjetna inteligencija mogla bi dodatno olakšati napade
Stručnjaci upozoravaju i na ulogu umjetne inteligencije, koja bi u budućnosti mogla dodatno ubrzati otkrivanje ranjivosti i razvoj alata za njihovo iskorištavanje.
'Umjetna inteligencija skraćuje vrijeme između pronalaska ranjivosti i pretvaranja te ranjivosti u funkcionalan napad', rekao je Gianni Cuozzo, osnivač i izvršni direktor talijanske tvrtke za kibernetičku sigurnost Exein. Posebno zabrinjavaju uređaji koji godinama ostaju u uporabi, a kojima se može upravljati na daljinu.
Premda europska direktiva NIS2 predviđa obveze upravljanja kibernetičkim rizicima za organizacije na koje se primjenjuje, stručnjaci upozoravaju da se zaštita često usredotočuje na klasične informatičke sustave, poput računala, poslužitelja i elektroničke pošte.
Istodobno se uređaji koji upravljaju fizičkom infrastrukturom nerijetko smatraju samo dijelom održavanja, a ne mogućom metom kibernetičkog napada.
Najnoviji incidenti u Europi pokazali su koliko takav pristup može biti rizičan. Hakeri nisu morali napasti bankovne račune ili ukrasti osobne podatke da bi izazvali ozbiljne poremećaje. Bilo je dovoljno da preuzmu kontrolu nad hladnjacima.