
Dvije vodeće tvrtke koje analiziraju tehnologiju i transakcije povezane s kriptovalutama pronašle su čvrste dokaze koji rekordnu pljačku kriptomjenjačnice Binance povezuju sa sjevernokorejskim hakerima
Prema njihovim analizama, iza napada u kojem je ukradena imovina vrijedna 6,3 milijarde dolara najvjerojatnije stoji Lazarus Group, hakerska skupina koju podupire sjevernokorejski režim.
Tvrtke TRM Labs i Chainalysis s visokim su stupnjem sigurnosti identificirale skupinu poznatu i pod nazivom TraderTraitor kao glavnog osumnjičenika za napad na najveću svjetsku mjenjačnicu kriptovaluta, piše BBC.
Riječ je o krađi koja je po razmjerima daleko nadmašila dosadašnji rekord. U napadu na mjenjačnicu Bybit 2025. godine ukradeno je 1,5 milijardi dolara, što je tada smatrano najvećom pljačkom u povijesti kriptovaluta.
vezane vijesti
Kibernetički kriminal kao izvor prihoda za režim
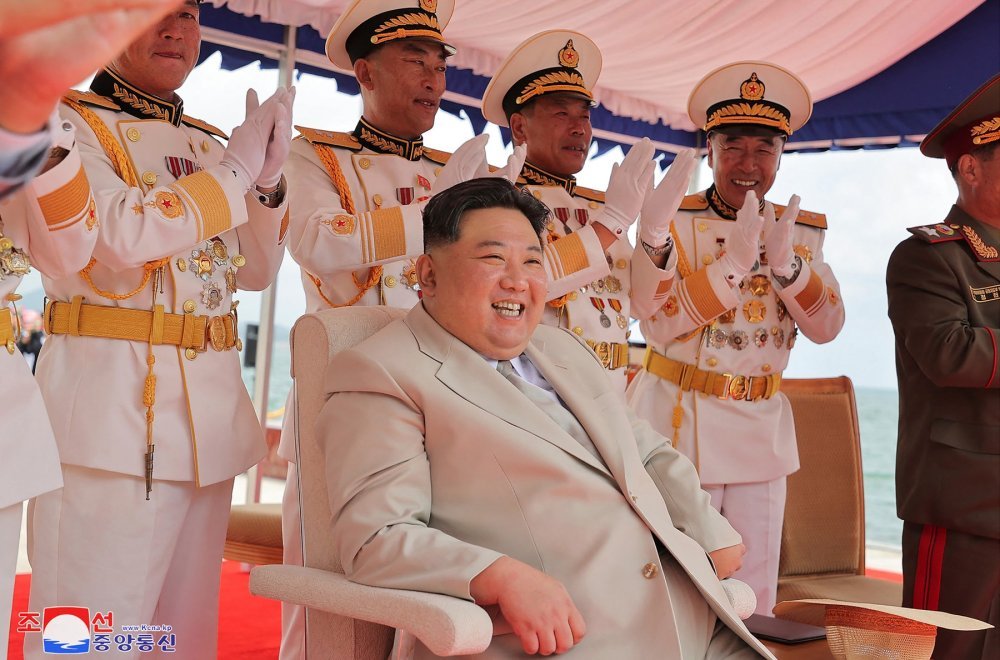
Najnoviji napad uklapa se u niz kibernetičkih operacija koje se pripisuju Sjevernoj Koreji, jednoj od najsiromašnijih država svijeta, čiji građani imaju vrlo ograničen pristup internetu. Stručnjaci već godinama upozoravaju da se režim Kim Jong Una oslanja na kibernetički kriminal kako bi pribavio novac za financiranje države, no Pjongjang takve optužbe redovito odbacuje.
Prema dostupnim izvješćima, Sjeverna Koreja sustavno razvija svoje hakerske kapacitete. Nadarene studente s elitnih fakulteta regrutira i usmjerava u specijalizirane skupine pod nadzorom obavještajnih službi. Analize tehnoloških kompanija upućuju na to da se dio njihovih operacija provodi i iz susjedne Kine.
Iako su financijske prijevare postale jedan od glavnih ciljeva tih operacija, najpoznatiji napad koji se pripisuje Lazarus Groupu nije bio usmjeren na novac. Godine 2014. meta je bio filmski studio Sony Pictures, koji je producirao komediju 'The Interview' o zavjeri za ubojstvo sjevernokorejskog vođe Kim Jong-Una.
Hakeri su tada ukrali i objavili tisuće internih e-mailova vodećih ljudi studija, izazvavši veliku međunarodnu pozornost.
Američki FBI prošle je godine objavio da Sjeverna Koreja stoji i iza krađe 1,5 milijardi dolara s kriptomjenjačnice Bybit. Prema navodima američke agencije, skupina TraderTraitor nakon napada brzo je počela prati ukradenu imovinu. Sredstva su pretvarana u bitcoin i druge digitalne valute kako bi se prikrio njihov trag, a potom su zamijenjena za gotovinu.
FBI je Sjevernu Koreju optužio za 'nezakonit kibernetički kriminal i krađu virtualne imovine'. Sjevernokorejski hakeri sumnjiče se i za krađu kriptovaluta vrijednih 620 milijuna dolara tijekom 2022. godine.
Kako je izvedena pljačka Binancea?
U najnovijem slučaju napadači su, prema sumnjama istražitelja, iskoristili posebnu autorizaciju kako bi promijenili način rada Binanceova takozvanog vrućeg novčanika. Riječ je o digitalnom novčaniku povezanom s internetom, koji je u ovom slučaju navodno preusmjeren tako da automatski šalje sredstva na račun pod kontrolom napadača.
Iz TRM Labsa smatraju da je napadač tijekom pripreme operacije vjerojatno uspio pristupiti Binanceovu sustavu za potpisivanje transakcija.
Binance nije izravno odgovorio na upite BBC-ja o mogućoj povezanosti napada sa Sjevernom Korejom. Tvrtka je isprva objavila da sumnja kako je kompromitirano računalo jednog od inženjera omogućilo neovlašteno povlačenje sredstava. Naknadno je, međutim, priznala da je napad bio znatno šireg opsega.
'Naša daljnja istraga otkrila je dodatne ulazne točke', izjavio je suizvršni direktor Binancea Richard Teng.
Glasnogovornik kompanije u petak je rekao da je osigurano oko 80 posto ukradene imovine, dok sudbina preostalog dijela i dalje nije poznata.
Hakeri koriste sve sofisticiranije alate
Ako se sumnje potvrde, rekordna pljačka pokazat će koliko su napredovale sposobnosti sjevernokorejskih hakerskih skupina, ali i koliko su njihove metode postale sofisticirane.
Stručnjaci upozoravaju da kriminalcima nove mogućnosti otvara i razvoj umjetne inteligencije, koja može olakšati automatizaciju napada i pronalaženje slabosti u računalnim sustavima. U ovom slučaju postoji velika vjerojatnost da je umjetna inteligencija korištena i tijekom proboja u Binanceovu infrastrukturu.
U Chainalysisu su istaknuli da je napadač primijenio obrasce pranja novca 'kakve dosad nismo vidjeli'.