Lažna poruka banke, poziv koji zvuči kao glas člana obitelji ili samo jedna ukradena lozinka mogu biti dovoljni za ozbiljnu prijevaru. Umjetna inteligencija kibernetičkim kriminalcima omogućuje da takve napade pripremaju brže, jeftinije i uvjerljivije, a na meti nisu samo velike kompanije, nego i obični građani. U listopadu, Europskom mjesecu kibernetičke sigurnosti, stručnjaci Hrvatskog Telekoma i Infobipa za tportal upozoravaju na najčešće prijetnje, objašnjavaju kako se zaštititi i zašto ni najbolji sigurnosni sustavi ne mogu jamčiti potpunu zaštitu
Najnoviji podaci CARNET-ova Nacionalnog CERT-a pokazuju da su u prvih devet mjeseci ove godine obrađena 1203 kibernetička incidenta, među kojima su prednjačili phishing napadi, neželjene poruke i financijski motivirane prijevare.
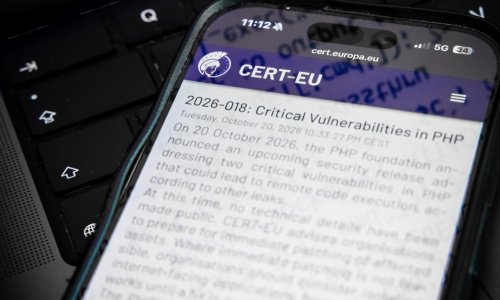
Koliko brzo jedan sigurnosni propust može izazvati globalnu uzbunu, pokazao je i slučaj programskog jezika PHP, na kojem se temelji velik broj internetskih stranica i aplikacija. Nakon otkrića dviju kritičnih ranjivosti, poznatih pod nazivom PHP2Shell, pojedine institucije i kompanije u Europi preventivno su isključile svoje internetske usluge. Propusti bi napadačima mogli omogućiti neovlašten pristup ranjivim poslužiteljima i pokretanje zlonamjernog koda, zbog čega su europske institucije i nacionalni centri za kibernetičku sigurnost pozvali organizacije na hitnu instalaciju sigurnosnih zakrpa.
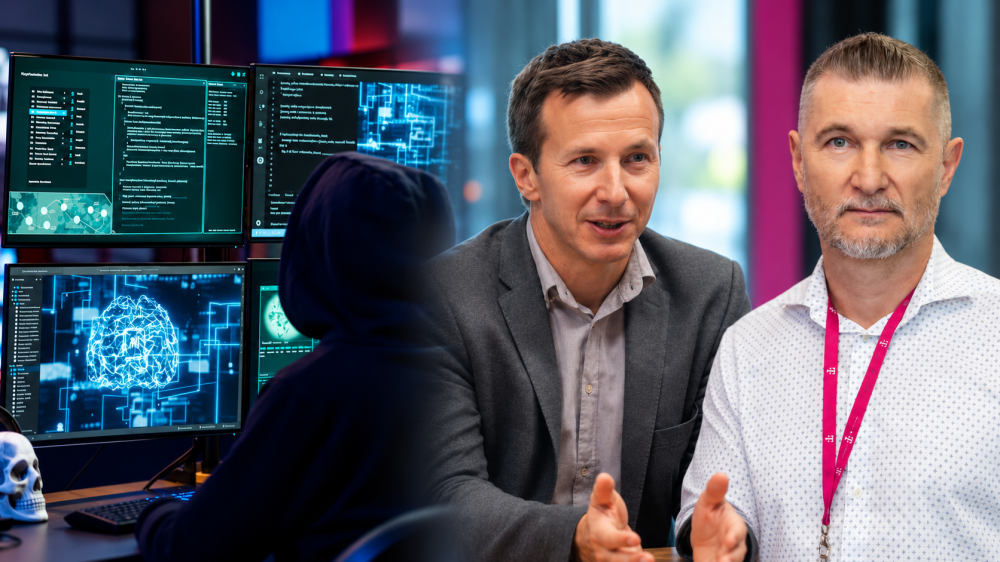
Stručnjaci za kibernetičku sigurnost Mladen Prekrat iz Hrvatskog Telekoma i Andro Galinović iz Infobipa u razgovoru za tportal upozoravaju da potpuna zaštita ne postoji, ali da se pravodobnom prevencijom, edukacijom i kvalitetnim planovima odgovora na incidente šteta može znatno smanjiti.
vezane vijesti
Umjetna inteligencija mijenja pravila igre
Mladen Prekrat upozorava da su građani danas svjesniji kibernetičkih prijetnji nego prije nekoliko godina, ali i dalje često vjeruju da se prijevara neće dogoditi upravo njima. Problem je u tome što napadi više nisu usmjereni samo na velike kompanije ili pojedince s mnogo novca te su automatizirani napadi sve rašireniji, a zahvaljujući umjetnoj inteligenciji i uvjerljiviji.
Osobito zabrinjavaju investicijske prijevare, lažna ulaganja u fondove i kriptovalute te poruke koje se predstavljaju kao obavijesti banaka, dostavnih službi ili javnih institucija. Prekrat upozorava i na prijevare usmjerene na starije osobe, koje zbog njih mogu ostati bez životne ušteđevine.
Sličnu procjenu iznosi Andro Galinović, ističući da rast svijesti često slijedi tek nakon što se dogodi napad o kojem izvještavaju mediji. Prema njegovu mišljenju, stvarnu razinu osviještenosti najbolje pokazuju svakodnevne navike korisnika, a one se još uvijek ne mijenjaju dovoljno brzo.
Umjetna inteligencija pritom olakšava posao kriminalcima. Prema Prekratu, omogućuje im bržu analizu javno dostupnih informacija, automatizaciju napada i izradu personaliziranih prijevarnih poruka, no poseban rizik predstavljaju deepfake sadržaji kojima se mogu oponašati nečiji glas ili izgled.
Prijevare se sele iz elektroničke pošte u SMS i aplikacije
Prema podacima koje navodi Galinović, phishing napadi činili su 36 posto incidenata zabilježenih u prvih devet mjeseci ove godine, a neželjene poruke činile su dodatnih 24 posto. Upozorava da se dio tih poruka također može koristiti za pokušaje prijevare.
Napadači pritom mijenjaju taktiku. Dok je elektronička pošta godinama bila njihov glavni kanal, danas se sve više koriste SMS porukama i aplikacijama poput WhatsAppa i Vibera.
'Danas su to primarno SMS i OTT, poput WhatsAppa i Vibera, barem u Hrvatskoj', ističe Galinović. Objašnjava da korisnici tim kanalima često više vjeruju, zbog čega prijevaru mogu teže prepoznati, a umjetna inteligencija omogućuje izradu poruka prilagođenih jeziku, narječju i osobnim podacima žrtve.
Rastu i telefonske prijevare jer automatizirani pozivi uz AI-em generirane glasove mogu zvučati uvjerljivo i na hrvatskom jeziku. Prevaranti se tako mogu predstavljati kao djelatnici institucija, pozivati se na propise i prijetiti gubitkom prava na zdravstveno osiguranje ili mirovinu ako osoba odmah ne otkrije osobne podatke.
Zato Prekrat savjetuje da se sumnjivi pozivi ne procjenjuju samo prema tome kako zvuče, nego prema onome što se od nas traži. Neočekivani zahtjevi za novcem, lozinkama ili promjenom bankovnih podataka uvijek su razlog za dodatnu provjeru. Ako netko telefonom zatraži hitnu uplatu i pritom se predstavlja kao član obitelji, preporučuje prekinuti razgovor i nazvati tu osobu na već poznat broj.
UZ POMOĆ AI-a
Prijevare postaju sve sofisticiranije
Telefonske prijevare su postojale i prije, možda više u obliku 'direktne prodaje', no i one su danas u porastu i sve sofisticiranije. Automatizirani pozivi uz korištenje AI-em generiranog glasa omogućuju prevarantima da se predstave na bilo kojem jeziku i na bilo kojem narječju.
Zamislite, primjerice, da netko iz neke kompromitirane baze podataka sazna nečije ime i telefonski broj te da ta osoba ima zdravstveno osiguranje, a to je dovoljno za sljedeći napad. Govorni automat nazove tu osobu i predstavi se kao predstavnik nadležne institucije, obraća joj se imenom, navodi informacije koje nepoznata osoba inače ne bi mogla znati i poziva se na zakonske odredbe. Zatim je uvjerava da će, ako odmah ne pročita osobne podatke, izgubiti pravo na zdravstveno osiguranje ili mirovinu. Tko ne bi 'pao' na ovakvu priču? - upozorava Andro Galinović.
Slabe lozinke i dalje su jedna od najvećih opasnosti
Jedan od najčešćih sigurnosnih problema ostaje korištenje iste lozinke za više računa. Ako napadači dođu do jedne lozinke, mogu je pokušati iskoristiti za pristup drugim servisima.
'Danas se često kaže da napadi više ne provaljuju u sustave, već se prijavljuju', upozorava Galinović. Ukradene lozinke mogu se prodavati, dijeliti i ponovno koristiti u novim napadima, zbog čega kompromitacija jednog računa može ugroziti i druge.
'Jednom kada je lozinka ukradena, uz pomoć programa za krađu podataka (information stealer) ili s nekog loše zaštićenog sustava, gotovo odmah se prodaje na dark webu za sitan novac, besplatno dijeli kroz razne kanale, vječno reciklira i nikada ne nestaje kroz tzv. combo liste. Ako se koristi ista ili slična lozinka i na drugim kanalima i ako korisnik nema višefaktorsku autentifikaciju, napadač ulazi nakon samo nekoliko pokušaja. Dijeljenje URL-ova, korisničkih imena i lozinki možete shvatiti kao otkrivanje kućne adrese. Adresa nekome može omogućiti da dođe do vašeg doma, ali za ulazak u kuću potrebna je dodatna zaštita koju samo vi posjedujete, poput ključa ili daljinskog za garažu', slikovito pojašnjava Galinović.
Prekrat stoga preporučuje korištenje pristupnih ključeva (passkeys) tamo gdje su dostupni, a na ostalim računima snažne i jedinstvene lozinke te višefaktorsku autentifikaciju. Važno je i smanjiti količinu osobnih informacija koje javno objavljujemo jer ih napadači mogu iskoristiti za pripremu uvjerljivije prijevare.
'Tehnologija nam već omogućuje sigurniju prijavu. Sada je pitanje koliko smo spremni promijeniti stare navike', naglašava Prekrat.
Obojica stručnjaka naglašavaju da sigurnost počinje jednostavnim navikama: redovitim ažuriranjem sustava, oprezom pri otvaranju poveznica i privitaka, zaštitom računa i edukacijom korisnika.
SAVJET STRUČNJAKA
Tri savjeta koje bi svi trebali poslušati
- Smanjite svoj digitalni otisak. Razmislite o tome koje osobne informacije objavljujete jer ih kriminalci mogu iskoristiti za pripremu prijevare.
- Čuvajte svoju digitalnu imovinu jednako pažljivo kao i novac i druge vrijednosti. Koristite pristupne ključeve (passkey) gdje god je to moguće te jedinstvene snažne lozinke, uključite dodatnu provjeru identiteta i budite oprezni s neočekivanim zahtjevima.
- Razgovarajte o digitalnoj sigurnosti sa svojom obitelji, posebno sa starijim članovima. Nemojte dijeliti povjerljive podatke putem društvenih mreža ili drugih kanala.
'Kibernetička sigurnost nije samo osobna odgovornost. Znanjem koje podijelimo s drugima možemo spriječiti da nečija životna ušteđevina završi u rukama prevaranata', ističe Mladen Prekrat.
S njim se slaže i Andro Galinović te savjetuje:
- Ako nešto zvuči predobro da bi bilo istinito ili besplatno - osobito ako se zauzvrat traže vaši osobni podaci ili pristup računu - zastanite i provjerite. Vaši podaci i sigurnost mogli bi biti ugroženi.
- Ako vam se nešto čini sumnjivim, provjerite, jer ovlaštene osobe se ne boje provjere.
- Dobra digitalna operativna sigurnost znači da ako je nešto teško za mene, teško je i za napadača, makar to podrazumijeva različite lozinke za različite kanale ili višefaktorske autentifikacije.
AI može pomoći i u obrani
Iako umjetna inteligencija napadačima donosi nove mogućnosti, njezin je potencijal velik i u zaštiti sustava.
Prekrat ističe da AI može analizirati goleme količine sigurnosnih podataka, povezivati događaje i otkrivati prijetnje koje bi tradicionalnim metodama mogle ostati neprimijećene. Kao primjer navodi Deutsche Telekom Grupu, čiji sigurnosni stručnjaci uz pomoć umjetne inteligencije dnevno analiziraju približno pet milijardi sigurnosno relevantnih zapisa iz oko 1400 izvora.
'Umjetna inteligencija nije izmislila kibernetički kriminal, ali je postojeće metode učinila bržima, dostupnijima i potencijalno opasnijima', upozorava Prekrat.
Galinović također ističe da AI alati i agenti mogu ubrzati analizu i razvrstavanje sigurnosnih incidenata te pomoći u odgovoru na nepredviđene situacije. Umjetna inteligencija može biti korisna i prosječnim korisnicima, primjerice pri analizi sumnjive poruke.
Ipak, upozorava da se ne smije smatrati nepogrešivim rješenjem. Posebno je važno procijeniti kada je koristiti kao savjetnika, a kada joj dopustiti samostalno djelovanje.
'AI po definiciji ima enciklopedijsko znanje, nevjerojatnu brzinu i mogućnosti istrage, pa i (ne bojte se troškova) 30 različitih stvari u isto vrijeme, dok vi samo koordinirate. Sve ovo smanjuje barijeru za prosječne korisnike kako bi proveli akcije za koje su prije morali zvati susjeda ili prijatelja koji se 'razumije' u to. Primjerice, možete opisati ili kopirati sadržaj sumnjive poruke elektroničke pošte u Googleov AI i vrlo je velika vjerojatnost da će on pronaći sve indikatore phishinga ili, ako mu nedostaju, pitat će vas za dodatne informacije', pojašnjava Galinović, ali i dodaje:
'Premalo se govori o tome da danas mnogi zahvaljujući umjetnoj inteligenciji mogu mnogo toga stvarati, ali pritom ne stječu nužno i znanje potrebno za to. Ako se godinama oslanjamo na AI, a vlastito znanje ne razvijamo, mogli bismo izgubiti sposobnost da stvari obavimo sami. Zamislite da vam je deset godina dostupan čarobni alat koji obavlja za vas sve kućanske poslove. Hoćete li nakon toga znati sami oprati rublje na odgovarajućoj temperaturi ili skuhati svoje omiljeno jelo? U kontekstu sigurnosti, to može značiti da organizacije s vremenom više ne razumiju vlastite sustave.'
Prekrat dodatno upozorava na rizik od nekontroliranog uvođenja autonomnih AI agenata u poslovanje. Ako im se omogući pristup elektroničkoj pošti, dokumentima i bazama podataka te ovlast za samostalno izvršavanje radnji, organizacije moraju jasno odrediti granice njihova djelovanja i nadzirati pristup osjetljivim informacijama.
'AI nam omogućuje brže prepoznavanje prijetnji, kvalitetnije određivanje prioriteta i učinkovitiji odgovor na incidente. Budućnost kibernetičke obrane vidim u kombinaciji umjetne inteligencije, automatizacije i ljudskog iskustva', naglašava Prekrat.
NIS2 nije samo administrativna obveza
Europska direktiva NIS2, prenesena u hrvatsko zakonodavstvo Zakonom o kibernetičkoj sigurnosti (ZKS), proširuje krug organizacija koje moraju sustavno upravljati kibernetičkim rizicima. Naglasak je na sigurnosti dobavljačkih lanaca, upravljanju incidentima, kontinuitetu poslovanja i odgovornosti upravljačkih tijela.
Prema Prekratu, najveća vrijednost zakona nije u dodatnoj dokumentaciji, nego u podizanju kibernetičke sigurnosti na stratešku razinu, ali upozorava na to da organizacije ne smiju poistovjetiti formalnu usklađenost s propisima sa stvarnom sposobnošću obrane.
'Kibernetička sigurnost zahtijeva kontinuirana ulaganja u ljude, tehnologiju i procese, ali i redovito provjeravanje njihove učinkovitosti. Usklađenost s propisima pokazuje da smo ispunili određene zahtjeve. Stvarna otpornost pokazuje koliko smo spremni kada napad zaista počne', naglašava Prekrat.
Galinović smatra da su direktiva NIS2 i njezino uvođenje u nacionalno zakonodavstvo stigli u trenutku u kojem su rizici i broj napada već rasli.
'Incidenti su pokazali da većina uspješnih napada nije rezultat sofisticiranih napada baš na vas, već oportunističkih napada na najslabije zaštićene sustave i korisnike koji često nisu ni svjesni što sve obuhvaća kibernetička higijena', naglašava.
Ipak, upozorava da usklađivanje može postati tek administrativni zadatak ako se provodi samo kako bi se zadovoljili propisani zahtjevi.
Dodatni je izazov nedostatak stručnjaka i novca. Galinović procjenjuje da godišnji trošak ljudskih resursa za minimalni tim od četiri stručnjaka za kibernetičku sigurnost u srednjoj tvrtki može dosegnuti 280.000 eura bruto 2, a za tim od šest stručnjaka penje se na 340.000 eura. I to bez troškova sigurnosnih alata.
Potpuna zaštita ne postoji, ali posljedice se mogu ograničiti
Ni najveće kompanije ne mogu jamčiti da nikada neće postati žrtve ozbiljnog napada. Napadači često ne biraju metu prema njezinoj veličini ili važnosti, već prema slabostima koje mogu iskoristiti.
'Iskustvo je pokazalo da ova peta domena ratovanja (kibernetički prostor) omogućava veliku asimetriju. Za napad kopnom, morem ili iz zraka potrebna je golema mobilizacija, no za kibernetički napad potreban je samo malo bolji alat koji će pronaći novu, još nezakrpanu ranjivost i javno dostupan kod za iskorištavanje. I oportunistički kibernetički napad na vas je upravo počeo. Pritom napadač ne mora biti ni stručnjak: danas se pristup kompromitiranim sustavima, alati za ucjenjivački softver, pa i cijele usluge napada mogu kupiti ili unajmiti, a AI dodatno skraćuje vrijeme od objave ranjivosti do njezina iskorištavanja s tjedana na dane, ponekad i sate. Branitelj mora zatvoriti sva vrata, a napadaču su dovoljna jedna', poručuje Galinović.
Automatizirani alati neprestano pretražuju internet tražeći ranjive sustave, a pristup zlonamjernim alatima i uslugama danas je dostupan i osobama bez naprednog tehničkog znanja. Zato je, uz prevenciju, ključno pripremiti se za mogućnost da napad ipak uspije. To uključuje sigurnosne kopije odvojene od mreže, ažuriranje sustava, višefaktorsku autentifikaciju, pregled javno dostupnih servisa te uvježbane planove odgovora na incidente i oporavka poslovanja.
Prekrat naglašava da Hrvatska ima razvijen institucionalni i zakonodavni okvir, ali da nacionalna otpornost ovisi i o sigurnosti manjih poduzeća, lokalnih institucija i dobavljača. Važno je stoga redovito provoditi vježbe i simulacije da bi se provjerilo mogu li različite organizacije koordinirano reagirati na istodobne napade na ključne sustave.
'Volio bih da kibernetičku sigurnost prestanemo promatrati prvenstveno kao trošak i počnemo je sustavno tretirati kao ulaganje u otpornost, povjerenje i budućnost društva', kaže.
Nakon napada važnije je naučiti lekciju nego tražiti krivca
Stručnjaci se slažu da je potrebno više ulagati u prevenciju, obrazovanje i sigurnosnu kulturu.
'Prečesto o kibernetičkoj sigurnosti intenzivno razgovaramo tek nakon ozbiljnog incidenta. Tada analiziramo što se dogodilo i koje smo mjere trebali poduzeti. Smatram da mnogo više moramo ulagati u prevenciju, obrazovanje i razvoj sigurnosne kulture, počevši od osnovnog obrazovanja pa sve do stručnog usavršavanja zaposlenika i odgovornih osoba u organizacijama. Jednako je važna suradnja javnog sektora, gospodarstva, akademske zajednice i pružatelja digitalne infrastrukture', naglašava Prekrat.
Galinović pak smatra da treba promijeniti i način na koji društvo reagira na incidente. Upozorava da pretjerano traženje krivca može potaknuti organizacije da skrivaju napade umjesto da ih prijavljuju, čime se smanjuju mogućnosti da druge organizacije na vrijeme saznaju za prijetnju i spriječe slične posljedice.
To ne znači da odgovornost treba zanemariti. Galinović smatra da treba razlikovati nemar, odnosno svjesno ignoriranje osnovnih mjera zaštite, od situacije u kojoj organizacija postane žrtva upornog napadača unatoč razumnim sigurnosnim mjerama.
'Ako netko godinama svjesno ignorira osnovne mjere zaštite, riječ je o nemaru i o tome treba govoriti. No treba razlikovati nemar od toga da je netko, unatoč razumnim mjerama, postao žrtva upornog napadača. Volio bih da u Hrvatskoj zaživi kultura u kojoj se nakon incidenta, uz pristanak žrtve, javno objavi što se dogodilo i što je naučeno', ističe na kraju Galinović.