Nakon što su zbog dviju kritičnih ranjivosti u programskom jeziku PHP brojne institucije i kompanije diljem svijeta privremeno isključile svoje internetske stranice i usluge, oglasile su se i hrvatske institucije nadležne za kibernetičku sigurnost. Iz CARNET-ova Nacionalnog CERT-a i Nacionalnog centra za kibernetičku sigurnost (NCSC-HR) poručili su za N1 da zasad nema potvrda o iskorištavanju tih propusta u Hrvatskoj, ali upozoravaju da je zbog njihove ozbiljnosti nužno što prije instalirati sigurnosne zakrpe
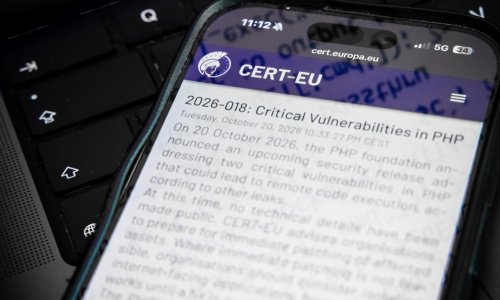
Riječ je o dvjema ranjivostima poznatima pod zajedničkim nazivom 'PHP2Shell', otkrivenima uz pomoć umjetne inteligencije. Napadačima bi mogle omogućiti pokretanje zlonamjernog koda na ranjivim poslužiteljima bez prethodne prijave, čime bi mogli doći do osjetljivih podataka ili preuzeti kontrolu nad sustavima.
Problem je otežalo i to što su pojedinosti o ranjivostima procurile u javnost prije nego što su objavljene zakrpe za njihovo uklanjanje. 'Otkrivene su dvije kritične PHP ranjivosti pod nadimkom 'PHP2Shell' čiji detalji su postali poznati prije nego je proizvođač izdao zakrpe', navode iz Nacionalnog CERT-a za N1.
Zbog takvog razvoja događaja pojedine državne institucije i kompanije diljem svijeta preventivno su isključile internetske usluge kako bi spriječile moguće napade.
vezane vijesti
Ima li opasnosti za Hrvatsku?
Iz Nacionalnog centra za kibernetičku sigurnost ističu da trenutačno ne raspolažu informacijama koje bi potvrdile da su napadači iskoristili ove propuste u Hrvatskoj. 'Prema trenutno dostupnim informacijama, zasad nema potvrda o iskorištavanju ove ranjivosti u Republici Hrvatskoj', poručili su za N1.
Sličan odgovor stigao je i iz Nacionalnog CERT-a, uz upozorenje da izostanak potvrđenih napada ne znači da su sustavi sigurni. 'Preporučuje se hitno ažuriranje programskog paketa kao i provjera jesu li uređaji koji koriste aplikacije pisane u PHP-u zaraženi', navode.
Sigurnosne zakrpe objavljene su 21. listopada, a dostupne su u verzijama PHP-a 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Njima se uklanjaju ranjivosti označene kao CVE-2026-109618 i CVE-2026-109619, koje su zbog moguće ozbiljnosti posljedica ocijenjene s 9,2 od mogućih 10.
Što trebaju poduzeti tvrtke i administratori?
Nacionalni CERT poziva na hitnu provjeru i ažuriranje sustava koji koriste PHP. Ako sigurnosne zakrpe nije moguće odmah instalirati, preporučuje se privremeno isključivanje ugroženih usluga s interneta.
'Nacionalni CERT savjetuje sve građane i tvrtke koje koriste aplikacije temeljene na PHP-u da odmah primijene sigurnosne zakrpe ili, ako to nije moguće, privremeno onemoguće servise izložene na internetu dok se ranjivosti u potpunosti ne otklone', poručili su za N1.
PHP je programski jezik na kojem se temelji velik broj internetskih stranica i aplikacija, uključujući popularne platforme poput WordPressa, Drupala i Joomle.
Važno je i pravodobno prijavljivanje incidenata
Iz NCSC-HR-a ističu da su nakon otkrivanja propusta, zajedno s Nacionalnim CERT-om, objavili sigurnosna upozorenja i preporuke te ponudili dodatnu pomoć organizacijama. Ističu i važnost provedbe Zakona o kibernetičkoj sigurnosti, koji obvezuje određene organizacije na upravljanje ranjivostima, redovito ažuriranje sustava i pravodobno prijavljivanje značajnih incidenata.
'Prijava u zakonski predviđenom roku omogućuje bržu reakciju nadležnih tijela i pravovremenu razmjenu informacija te učinkovitije otklanjanje mogućnosti iskorištavanja ranjivosti', objašnjavaju iz Centra. Upozoravaju da zaštita ne bi trebala biti ograničena samo na organizacije koje su moraju po zakonu provoditi određene sigurnosne mjere.
'Provedbom čak i osnovne razine mjera kibernetičke zaštite ili prioritetnih preporuka za zaštitu od kibernetičkih napada može se spriječiti ili značajno ublažiti učinak većine napada', poručuju iz NCSC-HR-a. Dodaju da pravodobna razmjena informacija i dosljedna primjena zaštitnih mjera povećavaju otpornost pojedinih organizacija, ali i ukupnu kibernetičku sigurnost Hrvatske.