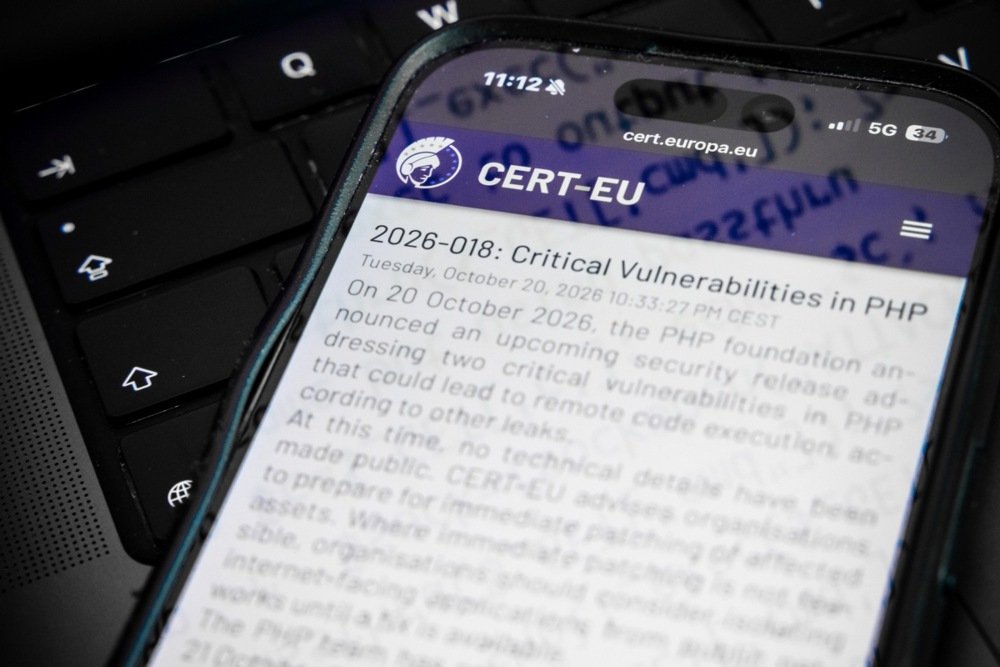
Dva kritična sigurnosna propusta u PHP-u, programskom jeziku na kojem rade brojne internetske stranice i interni sustavi tvrtki i ustanova, mogla bi napadačima omogućiti preuzimanje poslužitelja, upozoravaju iz Nacionalnog CERT-a, preporučujući da se sustavi što prije nadograde
Napadač bi putem običnog web zahtjeva, bez prijave u sustav, mogao preuzeti kontrolu nad računalom na kojem se nalazi internetska stranica i na njemu pokretati vlastite programe, navodi se u objavi na mrežnim stranicama CERT-a.
Potencijalno su pogođene sve glavne verzije PHP-a, ali i brojni sustavi i aplikacije koji ga koriste.
Podaci o propustima procurili su prije nego što je objavljena službena zakrpa, što prema CERT-u povećava rizik od prvih pokušaja napada. Zakrpa je objavljena u srijedu poslijepodne, a strani mediji izvijestili su da su u svijetu već zabilježeni prvi pokušaji iskorištavanja propusta.
vezane vijesti
Isključene državne internetske stranice
U nekoliko europskih država, među ostalima u Francuskoj, Nizozemskoj, Belgiji i Češkoj, zbog propusta su u srijedu iz predostrožnosti privremeno isključene internetske stranice državnih institucija.
Iz CERT-a preporučuju da se popišu svi sustavi koji koriste PHP i nadograde čim je to moguće, pri čemu prednost trebaju imati poslužitelji dostupni s interneta. Starije verzije za koje više nema podrške treba ukloniti s interneta ili ih dodatno zaštititi do nadogradnje.
Ako postoji sumnja da je poslužitelj već napadnut, savjetuju da se izolira, sačuvaju zapisi o aktivnostima te provjeri jesu li na njemu postavljene nove, nepoznate datoteke.