
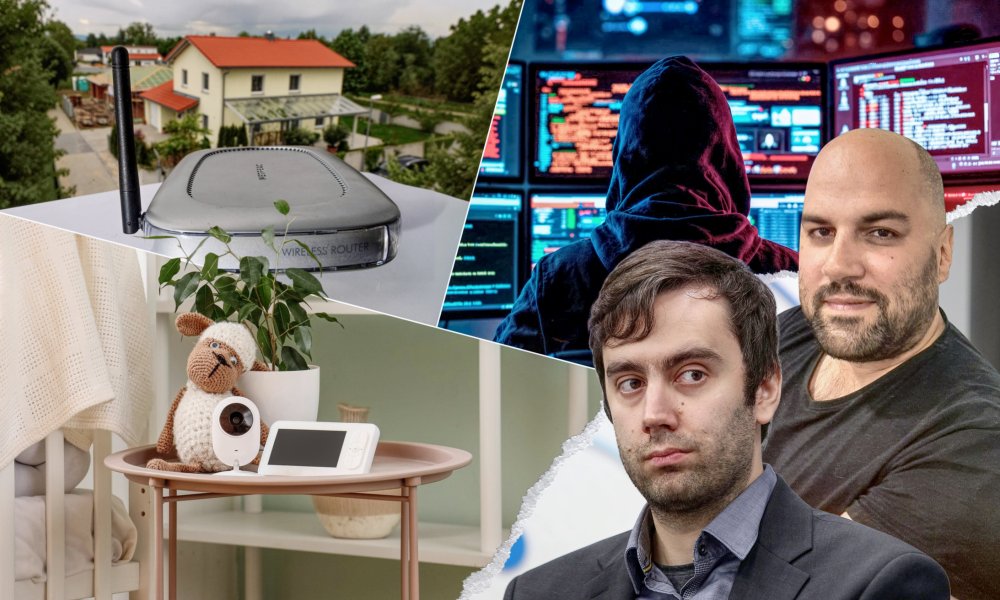
Hakeri su nedavno u europskim trgovinama daljinski mijenjali temperaturu hladnjaka i uništili velike količine hrane. Europska agencija za kibernetičku sigurnost sada upozorava da bi iduća meta mogli biti kućanski uređaji. Hrvatski stručnjaci za tportal objašnjavaju kako napadači dolaze do pametnih kamera, televizora i drugih uređaja, može li jedan propust ugroziti cijelu kućnu mrežu i što korisnici mogu učiniti da se zaštite
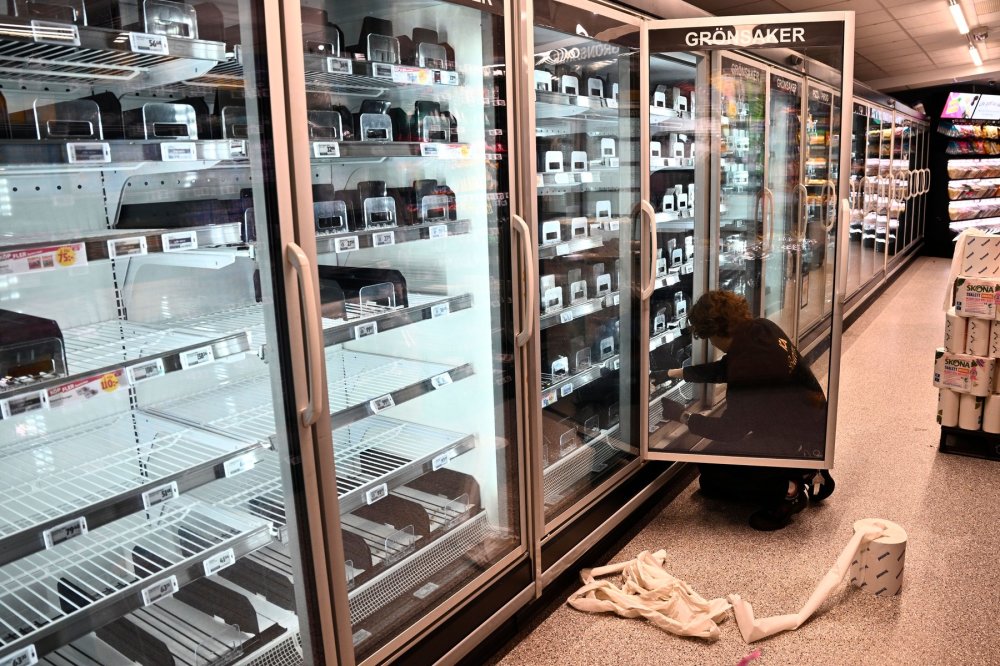
U francuskim trgovinama temperatura hladnjaka i zamrzivača porasla je na čak 50 stupnjeva. Velike količine kvarljive hrane završile su u smeću, a trgovci pretrpjeli štetu. No nije se radilo o običnom kvaru: hakeri su preko interneta preuzeli kontrolu nad rashladnim sustavima, mijenjali njihove postavke i isključivali sigurnosna upozorenja.
vezane vijesti
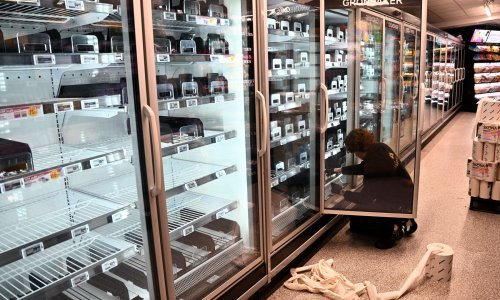
U listopadu i studenom hakerski napadi pogodili su trgovine u najmanje 12 europskih zemalja te iz Europske agencije za kibernetičku sigurnost (ENISA) upozoravaju da bi sljedeća meta mogli biti uređaji u našim domovima.
'Danas su to hladnjaci, sutra bi to mogli biti usmjerivači (ruteri), prekosutra kućanski uređaji i tako dalje', upozorio je izvršni direktor ENISA-e Juhan Lepassaar i pozvao proizvođače da o sigurnosti uređaja vode računa već tijekom njihove proizvodnje.
No koliko je opasnost stvarna? Može li netko doista promijeniti temperaturu hladnjaka, isključiti nam grijanje ili preko nadzorne kamere promatrati što se događa u našem domu? Koji su uređaji najranjiviji i kako ih zaštititi? O tome smo razgovarali s hrvatskim stručnjacima za kibernetičku sigurnost Alenom Delićem i Leonom Juranićem.

Hakeri ne biraju uređaj nego propust
'Ta je mogućnost realna, ali ne na način na koji se to obično zamišlja. Napadači ne biraju uređaj nego propust', objašnjava za tportal Alen Delić, stručnjak za informacijsku i kibernetičku sigurnost te zamjenik predsjednika Hrvatske udruge menadžera sigurnosti.
Napadači, kaže, traže uređaje koji su dostupni preko interneta, imaju poznate sigurnosne propuste ili koriste tvornički postavljene lozinke koje vlasnici nikada nisu promijenili. Zato su im zanimljivi kućni ruteri, nadzorne kamere, uređaji za nadzor beba i pojedini pametni televizori.
'Ruteri su, naravno, zanimljivi jer kroz njih prolaze svi ostali uređaji i sav promet kućanstva. Hladnjak je vjerojatno za napadača manje zanimljiv od kamere, osim ako mu je cilj upravo stvaranje straha ili štete', kaže Delić.
Sličnog je mišljenja Leon Juranić, stručnjak za kibernetičku sigurnost i suosnivač tvrtke ThreatLeap, koji je ranije otkrivao ranjivosti i u softveru američke svemirske agencije NASA-e. On objašnjava da pametni uređaji, poznati i pod nazivom Internet of Things (IoT), nisu ništa doli mala računala s vlastitim softverom. Razlika je u tome što mnogi proizvođači ne posvećuju pozornost njihovoj sigurnosti kakvu bi trebali.
'U praksi to izgleda kao i hakiranje bilo kojeg drugog računala spojenog na internet, uz razliku da pametni uređaji često imaju poseban softver koji razvijaju sami proizvođači tih uređaja i čija je sigurnost u pravilu potpuno zapostavljena', kaže Juranić.
Dakle pametni televizor, termostat ili kamera mogu imati sigurnosne propuste baš kao računalo ili mobitel, a problem nastaje kada se oni ne otklanjaju te uređaj ostaje povezan s internetom godinama nakon kupnje.
Kako su napadnuti hladnjaci u Europi i što je s Hrvatskom?
U Francuskoj su hakeri 11. i 12. listopada napali rashladne sustave na oko 700 lokacija tako što su preko interneta pokretali odmrzavanje i isključivali upozorenja koja su trebala javiti da je temperatura previsoka.
Početkom studenoga napadi su se proširili i na druge europske zemlje, ali i druge sustave. Tako su hakeri u kibernetičkom napadu na tri lokacije francuskih ustanova za prikupljanje krvi pokušali podići temperaturu u rashladnim uređajima za pohranu krvne plazme na ekstremno visoke razine. Srećom, zaposlenici su na vrijeme premjestili zalihe pa opskrba krvlju nije bila ugrožena.
Francuske vlasti optužile su za napade na supermarkete iransku Islamsku revolucionarnu gardu, a pravosuđe je pokrenulo istragu. Europske sigurnosne službe već dulje upozoravaju na hakere povezane s pojedinim državama, no ovakvi napadi pokazuju i koliko štete mogu izazvati sigurnosni propusti u uređajima kojima se upravlja preko interneta.
Što se događa u Hrvatskoj?
Nacionalni CERT 6. studenoga objavio je da u Hrvatskoj nisu zaprimljene prijave napada ni pokušaja napada na rashladne uređaje i sustave, uključujući one koji se koriste u trgovinama i prehrambenoj industriji.
'Nedavna situacija nije utjecala na Kaufland. Naši rashladni sustavi rade bez poteškoća, a opskrba svježim namirnicama za svakodnevnu kupnju potpuno je zajamčena', kažu u Kauflandu.
U Konzumu nisu iznosili pojedinosti o sigurnosnim postavkama svojih rashladnih uređaja, ali su objasnili kako štite poslovne sustave. Navode da Konzum i Fortenova grupa primjenjuju višeslojni pristup informacijskoj sigurnosti, što obuhvaća tehničke i organizacijske mjere te suradnju s vanjskim stručnjacima kada je to potrebno.
'U upravljanju kibernetičkim rizicima naglasak stavljamo na prevenciju, nadzor i jačanje otpornosti sustava, a poseban fokus je na zaštiti operativnih sustava i uređaja koji podržavaju svakodnevno poslovanje', navode iz Konzuma. Dodaju da provode redovite procjene rizika, sigurnosne provjere i revizije te educiraju zaposlenike i partnere jer ljudske pogreške mogu biti jedan od uzroka sigurnosnih incidenata.
Napadači ne znaju za granice
No Nacionalni CERT pronašao je potencijalno ranjive sustave kojima se moglo pristupati putem interneta te upozorio njihove administratore na sigurnosne rizike.
'Izloženi smo jednako kao i ostatak Europe jer napadačima granice ne znače ništa. Pohvalio bih Nacionalni CERT, koji je javno objavio da u Hrvatskoj nisu zabilježeni napadi na rashladne sustave, ali i da je pronašao potencijalno ranjive sustave dostupne s interneta te izravno upozorio njihove administratore. To je točno ono što nadležno tijelo treba raditi', kaže Alen Delić.
Objasnio nam je i zašto su upravo rashladni sustavi mogli postati tako laka meta. Njihova upravljačka sučelja često su dostupna putem interneta kako bi serviseri mogli na daljinu provjeravati rad uređaja ili mijenjati postavke. Ako je takav pristup slabo zaštićen, napadači mogu iskoristiti zastarjeli softver ili lozinku koja nije promijenjena nakon instalacije.
Netko vam može preuzeti kameru, a da to i ne primijetite
Za razliku od napada na rashladne sustave, koji su izazvali vidljivu štetu i poremetili poslovanje trgovina, posljedice hakiranja kućnih uređaja mogu ostati skrivene mnogo dulje. Delić upozorava da napadaču za preuzimanje pametnog uređaja nije uvijek potreban neki složen tehnički postupak – katkad je dovoljno doći do korisničkog računa povezanog s aplikacijom proizvođača.
To se može dogoditi ako korisnik nije promijenio zadanu lozinku ili koristi istu kombinaciju podataka za prijavu na više internetskih usluga, od kojih je neka već bila kompromitirana. Ako napadač uspije pristupiti računu kojim se upravlja uređajem, može dobiti i mogućnosti upravljanja tim uređajem. 'Tko ima račun, ima i uređaj', sažima Delić.
Druga mogućnost je izravan napad na uređaj koji je dostupan s interneta i ima sigurnosni propust. 'Pojednostavljeno: kod kuće vam neće netko iz hira odmrznuti zamrzivač, ali može godinama gledati u vaš dnevni boravak', tumači Delić.
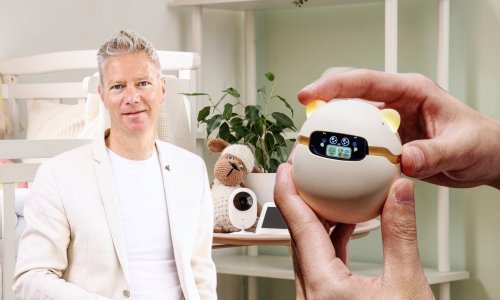
Michael Jesse, osnivač NexTech.Lawa i stručnjak za europsku digitalnu regulativu i kibernetičku sigurnost, u nedavnom je intervjuu za tportal podsjetio na slučaj iz Nizozemske. Tamošnji mediji u siječnju 2023. godine izvijestili su da je policija otkrila snimke uživo iz dječje spavaće sobe, nastale putem uređaja za nadzor beba, dostupne na internetskoj stranici.
Slabe lozinke, ukradeni podaci za prijavu i ranjivosti u softveru mogu omogućiti takvu vrstu neovlaštenog pristupa. 'Roditelji ne mogu sami provjeriti softver unutar kamere', objasnio je Jesse te upozorio da proizvođači moraju preuzeti veću odgovornost za zaštitu privatnih snimki i drugih osjetljivih podataka.

Jedan hakirani uređaj može otvoriti put prema drugima
No kamere nisu jedini razlog za brigu. 'Napadač uz pomoć sigurnosnih ranjivosti ili pogrešne konfiguracije pametnog uređaja može teoretski promijeniti temperaturu hladnjaka, isključiti i uključiti grijanje ili zadobiti pristup nadzornoj kameri', kaže Juranić.
Koliko će takav napad biti uspješan i što će napadač moći napraviti, ovisi o konkretnom uređaju, njegovim mogućnostima i načinu na koji je zaštićen.
Još je jedan problem to što napadač ne mora stati na uređaju koji je prvi preuzeo.
Ako su pametna kamera, termostat, televizor i osobno računalo povezani na istu kućnu mrežu, kompromitirani uređaj može poslužiti kao polazište za pokušaje napada na ostale.
'Kao što ste dobro naveli, preko jednog kompromitiranog uređaja moguće je kretati se lateralno kroz ostatak kućne računalne mreže', objašnjava Juranić.
Riječ je o postupku u kojem napadač, nakon što dobije pristup jednom uređaju, pokušava doći do drugih dijelova mreže. 'Recimo, ako kompromitira pametni termostat spojen na internet, moguće je da će s termostata kompromitirati i računala spojena u lokalnu mrežu. To se u stvarnom svijetu već dogodilo', kaže Juranić.
Opasnost predstavljaju i takozvani botneti, mreže kompromitiranih uređaja kojima napadači mogu daljinski upravljati i iskorištavati ih za napade na druge sustave. Korisnik možda neće ni primijetiti da je njegova kamera ili neki drugi uređaj postao dio takve mreže.
HGSPOT: 'Pametni uređaj dio je šireg digitalnog sustava'
Na to upozoravaju i iz HGSPOT-a, hrvatskog lanca trgovina informatičkom opremom i elektronikom koji u ponudi ima i pametne kućanske uređaje. Kažu da treba razmišljati o sigurnosti cijelog kućanstva, a ne samo jednog uređaja.
'Pametni uređaj nije samo fizički proizvod. On je dio šireg digitalnog sustava koji uključuje softver, mobilne aplikacije, kućnu mrežu, a često i usluge u oblaku. Sigurnost tog sustava ovisi o svim njegovim komponentama', objašnjavaju.
Primjerice, kamera može imati dobro zaštićenu vezu s kućnim ruterom, ali ako postoji ozbiljan propust u aplikaciji ili internetskoj usluzi proizvođača, rizik i dalje ostaje.
Zato ni snažna lozinka za kućni Wi-Fi ne rješava baš svaki sigurnosni problem. 'Čak ni kvalitetno zaštićena kućna mreža ne može u potpunosti nadomjestiti sigurnosne propuste u aplikaciji ili komunikaciji s uslugama u oblaku', poručuju iz HGSPOT-a.
Televizor još radi, ali proizvođač ga više ne štiti
Tko je odgovoran ako pametni uređaj ima propust koji korisnik ne može sam otkloniti? Delić smatra da najveći dio odgovornosti mora biti na proizvođačima. Oni odlučuju kako će uređaj biti razvijen, koje će sigurnosne mehanizme imati i koliko će dugo dobivati nadogradnje. 'Većim dijelom to ovisi o proizvođačima, a posljedice uglavnom snose korisnici. Korisnik ne može zakrpati propust u softveru koji ne vidi, niti procijeniti je li uređaj siguran kada ga kupuje', kaže Delić.
Još je gore kada proizvođač prestane izdavati sigurnosne nadogradnje. Televizor i dalje radi, kamera snima, a pametna brava otključava vrata, ali više nema jamstva da će netko ukloniti nove sigurnosne propuste. Kada proizvođač prestane izdavati sigurnosne zakrpe, korisnik se, narodski rečeno, 'može slikati', kaže Juranić.
Ako uređaj godinama funkcionira, ne znači i da je siguran
Na isti problem upozoravaju i iz HGSPOT-a. Uređaj može godinama raditi bez ikakvih poteškoća, ali to ne znači da je siguran za korištenje.
'Posebno je važna razlika između funkcionalnog i sigurnosnog životnog vijeka proizvoda. Pametni televizor, kamera ili drugi uređaj može tehnički besprijekorno raditi i nakon nekoliko godina, ali bez sigurnosnih nadogradnji njegova povezanost s internetom može predstavljati povećan rizik', objašnjavaju.
Zato kupcima preporučuju da se prije kupnje raspitaju koliko dugo proizvođač osigurava nadogradnje, instaliraju li se automatski i kakve mogućnosti zaštite računa nudi. U slučaju kamera važno je znati gdje se pohranjuju snimke, tko im može pristupiti i može li uređaj raditi bez stalne internetske veze. Prestanak podrške ne znači da je uređaj automatski hakiran. No ako se pojavi novi sigurnosni propust, možda više neće biti nikoga tko će ga ispraviti.
Za pojedine uređaje moguće je smanjiti rizik tako da ih se prestane povezivati s internetom, a razumno je i razmotriti zamjenu osjetljivijih proizvoda, poput nadzornih kamera i pametnih brava, ako proizvođač više ne osigurava sigurnosnu podršku.
Europa uvodi nova pravila: Što će se promijeniti za kupce?
Europska unija donijela je Akt o kibernetičkoj otpornosti (Cyber Resilience Act – CRA), kojim uvodi sigurnosne zahtjeve za velik broj hardverskih i softverskih proizvoda na europskom tržištu.
Dio pravila već se primjenjuje. Od 11. rujna ove godine proizvođači moraju prijavljivati ranjivosti koje napadači aktivno iskorištavaju i ozbiljne sigurnosne incidente koji utječu na sigurnost njihovih proizvoda. Prvo upozorenje nadležnim tijelima moraju poslati u roku od 24 sata od saznanja za problem, a detaljniju prijavu u roku od 72 sata.
Glavne obveze počinju se primjenjivati 11. prosinca 2027. godine. Proizvođači će tada za nove proizvode obuhvaćene pravilima morati osigurati odgovarajuću zaštitu, upravljati ranjivostima i pružati sigurnosnu podršku tijekom propisanog razdoblja.
Za kupce je tu i obveza jasnog navođenja datuma do kojeg će uređaj dobivati sigurnosnu podršku. Ona u pravilu mora trajati najmanje pet godina, a i više ako se očekuje da će proizvod ostati u uporabi nakon isteka tog razdoblja. Iznimke su moguće za proizvode čiji je očekivani vijek uporabe kraći od pet godina.
Michael Jesse u ranijem je razgovoru za tportal upozorio na detalj koji kupci lako mogu previdjeti. 'Važno je naglasiti da se to razdoblje ne računa automatski od dana kupnje – ako uređaj kupite dvije godine nakon što je stavljen na tržište, to ne znači da proizvođač mora osigurati novih pet godina podrške', objasnio je.
Ni nova pravila neće automatski produljiti podršku svim pametnim uređajima koje već imamo kod kuće. Za proizvode stavljene na tržište prije pune primjene Akta vrijede prijelazna pravila, a postojeća potrošačka prava ostaju na snazi.
Proizvodi obuhvaćeni novim zahtjevima morat će nositi i odgovarajuću oznaku sukladnosti CE. Ona, međutim, ne znači da je svaki uređaj prošao neovisno sigurnosno testiranje. Za većinu proizvoda proizvođači mogu sami provesti postupak ocjenjivanja sukladnosti, a za određene kategorije traže se strože provjere.
Iz HGSPOT-a smatraju da će nova pravila donijeti veću sigurnost kupcima jer će proizvođači morati voditi računa o zaštiti uređaja i nakon prodaje. Kupci će također unaprijed znati do kada mogu računati na sigurnosne nadogradnje.
Kako se zaštititi, a da ne prestanemo koristiti pametne uređaje?
Dok nova pravila ne zažive u cijelosti, stručnjaci savjetuju nekoliko jednostavnih mjera koje već sada mogu smanjiti rizik.
Prva je promjena tvorničkih lozinki i korištenje različitih, dovoljno snažnih lozinki za svaki korisnički račun. Gdje god je moguće, treba uključiti i višefaktorsku autentifikaciju, odnosno dodatnu potvrdu prijave. Druga su redovite sigurnosne nadogradnje. One nisu rezervirane samo za računala i mobitele, nego i za rutere, televizore, kamere i ostale povezane uređaje.
Iz HGSPOT-a korisnicima preporučuju da provjere i zaštitu kućne bežične mreže, koriste WPA3 ili WPA2-AES ako WPA3 nije dostupan te isključe mogućnosti udaljenog pristupa koje im nisu potrebne.
Dodatna mjera je odvajanje pametnih kućanskih uređaja na zasebnu Wi-Fi mrežu, tako da eventualni napad na jedan od njih teže ugrozi računala i druge uređaje na kojima se čuvaju važni podaci. Takvo odvajanje ima smisla samo ako postavke rutera doista ograničavaju komunikaciju između mreža.
Delić upozorava da je jedna od najčešćih pogrešaka to što povezujemo uređaje s internetom čak i kada nam to nije potrebno. 'Najčešća pogreška je spajanje svega na internet samo zato što se može. Ne treba svaki uređaj aplikaciju, a pogotovo ne mora biti dostupan 0-24', kaže. Dodaje da korisnici često ostavljaju tvorničke lozinke, ponavljaju iste podatke za prijavu, zanemaruju nadogradnje ili kupuju jeftine uređaje nepoznatih proizvođača bez provjerene dugoročne podrške.
Upitan koliko su hrvatski građani svjesni takvih rizika, iz vlastitog iskustva kaže da je svijest o sigurnosti pametnih uređaja puno slabija nego o nekim drugim područjima digitalne sigurnosti.
Napadi na europske supermarkete pokazali su da čak i naizgled običan uređaj može imati ozbiljne posljedice kada njegovim radom počne upravljati netko drugi. U kućanstvima pak šteta znači narušenu privatnost i pristup podacima koji nikada nisu trebali napustiti naš dom. Zato Delić smatra da upozorenje ENISA-e treba shvatiti ozbiljno, ali ne paničariti. 'Supermarketi su pokazali da se napadi ne događaju zbog sofisticiranosti napadača, nego zato što je netko ostavio otvorena vrata. Isto vrijedi za kućanstva', ističe.