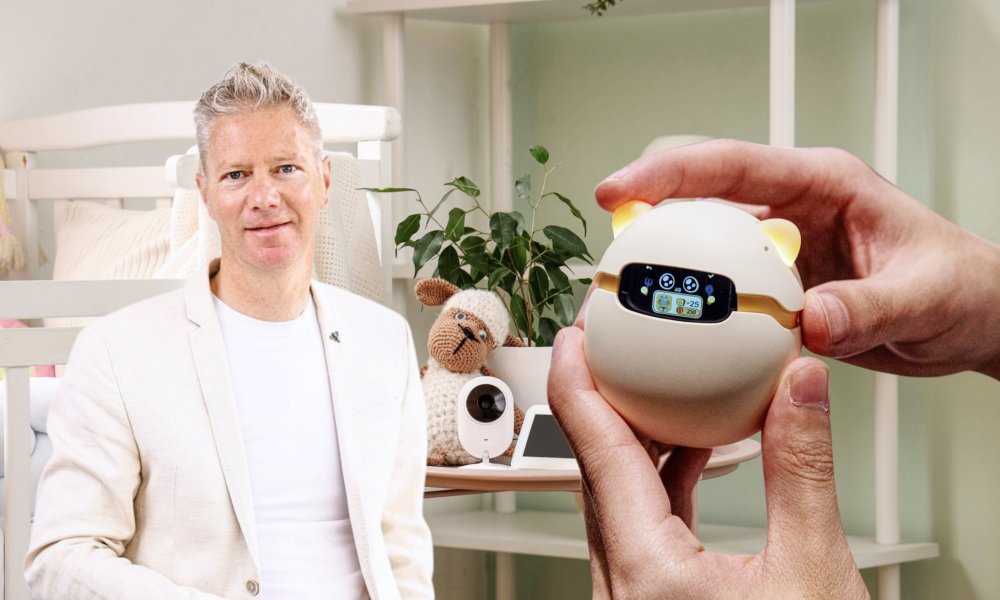
Kamera kojom roditelji nadziru dječju sobu može zbog slabe lozinke ili sigurnosnog propusta nepoznatoj osobi omogućiti da gleda i sluša što se događa u njihovu domu. Europska unija Aktom o kibernetičkoj otpornosti (CRA) uvodi jedinstvene sigurnosne zahtjeve za povezane uređaje i softver na svom tržištu, stoga proizvođači od 11. rujna 2026. moraju prijavljivati propuste koje napadači aktivno iskorištavaju i ozbiljne sigurnosne incidente, a od 11. prosinca 2027. primjenjivat će se i glavne obveze ugradnje zaštite, otklanjanja ranjivosti i osiguravanja sigurnosnih ažuriranja
Za kupce pametnih kamera, satova, televizora i kućanskih uređaja to znači jasnija pravila o tome što mogu očekivati od proizvođača i koliko će dugo njihov proizvod dobivati sigurnosnu podršku. Cilj je da zaštita bude ugrađena u uređaj od početka te da proizvođač tijekom razdoblja podrške rješava sigurnosne probleme, a kupac će već prije kupnje moći provjeriti kada ta podrška završava.
No pažljivo čitanje specifikacija i pravila privatnosti ni danas nije dovoljno da bismo pouzdano procijenili sigurnost uređaja koji unosimo u dom. Korisnik može provjeriti nudi li proizvođač automatska ažuriranja, kako štiti pristup kameri i gdje pohranjuje snimke, ali ne može sam pregledati softver niti potvrditi svaku sigurnosnu tvrdnju. Nova pravila zato jasnije određuju obveze proizvođača, uključujući odgovornost za ugrađene komponente drugih dobavljača, a njihova puna primjena ipak neće svim uređajima koje već imamo kod kuće automatski donijeti dodatne godine podrške.
Što se već promijenilo, što stiže krajem 2027. godine i koliko će potrošači doista biti zaštićeniji, za tportal objašnjava Michael Jesse, osnivač NexTech.Lawa te stručnjak za europsku digitalnu regulativu i kibernetičku sigurnost koji će 16. listopada gostovati na konferenciji 'CRA i sigurnost lanca opskrbe: od regulative do stvarne kibernetičke otpornosti' na Sveučilištu Algebra Bernays.
Razgovarali smo s njime o tome kako privatne snimke mogu postati dostupne nepoznatim osobama, što provjeriti prije kupnje i kako proizvođač mora upozoriti korisnike kada otkrije problem. Jesse objašnjava i kome se obratiti ako tvrtka ne reagira, koje su mogućnosti traženja naknade štete te što nova pravila znače za uređaje kupljene preko internetskih platformi.
vezane vijesti
Roditelji često postavljaju kamere u dječje sobe želeći veći osjećaj sigurnosti. U kojim okolnostima taj uređaj može omogućiti nepoznatoj osobi da gleda i sluša ono što se događa u njihovu domu? Možete li opisati konkretan slučaj i objasniti gdje je zaštita zakazala?
Slabe lozinke, ukradeni podaci za prijavu ili sigurnosni propusti u softveru mogu nepoznatim osobama omogućiti pristup povezanoj kameri. Sjećamo se situacije iz siječnja 2023. godine, kada su nizozemski mediji izvijestili da je policija otkrila kako su snimke uživo iz dječje spavaće sobe, snimljene putem baby monitora, bile dostupne na jednoj internetskoj stranici.
To pokazuje koliko je kibernetička sigurnost važna, osobito kada uređaj obrađuje privatne snimke, razgovore ili druge osjetljive informacije. Roditelji ne mogu sami provjeriti softver unutar kamere. Prema Aktu o kibernetičkoj otpornosti (CRA), kibernetička sigurnost postaje sastavni dio proizvoda: proizvođači moraju ugraditi sigurnosne mehanizme u proizvode obuhvaćene Aktom i otklanjati ranjivosti tijekom razdoblja podrške. Zaštita ovakvih snimki također spada u to i u budućnosti ćemo procjenjivati kvalitetu samog proizvoda prema tim sigurnosnim mehanizmima.
Koliko kupac danas uopće može procijeniti sigurnost pametne kamere, sata ili kućanskog uređaja? Koje informacije vrijedi provjeriti prije kupnje, a što ne možemo saznati ni kada pažljivo pročitamo sve što proizvođač navodi?
Najprije bih provjerio gdje se nalaze proizvođač i prodavatelj. Ako je riječ o tvrtki koju je moguće identificirati i koja posluje u EU-u, lakše je ostvariti svoja prava ako nešto pođe po zlu. No zemlja podrijetla sama po sebi nije dokaz da je uređaj siguran. Provjerio bih i tko je proizvođač, je li riječ o poznatoj marki s dobrom reputacijom ili o nepoznatom proizvodu, osobito kada je riječ o povezanim uređajima poput sigurnosnih kamera.
Ako želite dodatno istražiti proizvod, provjerite koliko dugo proizvođač jamči sigurnosna ažuriranja, instaliraju li se ona automatski i podržava li udaljeni pristup dvofaktorsku autentifikaciju. U slučaju kamere provjerite i gdje se pohranjuju snimke (lokalno na uređaju ili u cloudu) te tko im može pristupiti. To su korisni pokazatelji, ali ni vrlo pažljivi i upućeniji kupci ne mogu pregledati temeljni softver niti provjeriti svaku sigurnosnu tvrdnju. Činjenica da proizvođač ima objavljena pravila o zaštiti privatnosti ne znači nužno da je uređaj siguran od kibernetičkih napada. Potrošači trebaju donositi informirane odluke dok proizvođači ostaju odgovorni za sigurnosne provjere i mjere koje kupci ne mogu sami provesti.
Od rujna proizvođači moraju prijavljivati određene sigurnosne probleme. Što se nakon takve prijave konkretno događa za korisnika: tko ga obavještava, što mu mora reći i kako mu pomaže da se zaštiti? Što proizvođač već danas mora učiniti kada otkrije da napadači iskorištavaju propust, a koje dodatne obveze dobiva od prosinca 2027. godine?
Kada proizvođač otkrije ranjivost koja se aktivno iskorištava ili ozbiljan sigurnosni incident, mora o tome obavijestiti i nadležna tijela i pogođene korisnike.
Postupak prijave odvija se putem ENISA-ine jedinstvene platforme za prijavljivanje (European Union Agency for Cybersecurity, odnosno Agencija Europske unije za kibernetičku sigurnost). Proizvođač mora poslati rano upozorenje ENISA-i i nadležnom nacionalnom timu za odgovor na kibernetičke incidente u roku od 24 sata od trenutka u kojem je saznao za problem, a zatim u roku od 72 sata dostaviti detaljniju prijavu. Ona sadržava dostupne informacije o zahvaćenom proizvodu, problemu i zaštitnim mjerama. Nakon toga slijedi završno izvješće s dodatnim nalazima i pojedinostima o poduzetim mjerama.
Prema korisnicima, proizvođač je odgovoran za komunikaciju o problemu i, kada je potrebno, za objašnjenje što mogu poduzeti kako bi se zaštitili. U praksi bi obavijest u aplikaciji ili e-poruka mogla identificirati hakirani model kamere te objasniti kako isključiti udaljeni pristup ili instalirati dostupno sigurnosno ažuriranje. To su primjeri korisne komunikacije jer zakon ne propisuje jedan univerzalni kanal obavještavanja.
Ako proizvođač pravodobno ne obavijesti korisnike, obaviješteni nacionalni tim za odgovor na kibernetičke incidente može ih upozoriti kada je to nužno radi sprječavanja ili smanjenja štete.
Što će kupac nakon pune primjene Akta o kibernetičkoj otpornosti moći očekivati od novog uređaja, a danas mu nije zajamčeno? Možete li to objasniti na primjeru iste pametne kamere prije i nakon novih pravila?
Usporedimo dva primjerka iste pametne kamere: jedan je već danas na tržištu EU-a, a drugi će prvi put biti stavljen na tržište od 11. prosinca 2027. godine. Današnji kupac već uživa zaštitu temeljem propisa o pravima potrošača i primjenjivih propisa o proizvodima, uključujući određene obveze sigurnosnog ažuriranja. No CRA uvodi jasnija i jedinstvena pravila kojih se proizvođači moraju pridržavati da bi osigurali kibernetičku sigurnost svojih proizvoda. Za noviju kameru to podrazumijeva konkretna očekivanja tijekom njezine uporabe.
U EU izjavi o sukladnosti možete provjeriti i upućuje li se na Uredbu (EU) 2024/2847 – Akt o kibernetičkoj otpornosti. Uz proizvod mora biti priložena ta izjava ili njezina pojednostavljena verzija s poveznicom na cjelovit tekst. Time se potvrđuje proizvođačeva formalna obveza usklađenosti s CRA-om, a ona je ujedno dio zahtjeva povezanih s oznakom CE.
Pametni hladnjak ili televizor može raditi godinama nakon što proizvođač prestane slati sigurnosna ažuriranja. Kako CRA uređuje trajanje podrške i što nova pravila znače za uređaje koje već imamo kod kuće?
CRA u pravilu zahtijeva najmanje pet godina podrške, a moguće i dulje ako to opravdava očekivano razdoblje uporabe proizvoda. Kraće razdoblje je dopušteno ako se očekuje da će se upotrebljavati manje od pet godina, no proizvođač to mora opravdati. Pet godina, dakle, nije nužno krajnji rok do kojeg proizvođač mora osiguravati sigurnosna ažuriranja. Za uređaje za koje se očekuje dulji vijek trajanja, poput pametnih kućanskih aparata, ta obveza može trajati i dulje. Pritom kupac već prilikom kupnje mora znati do kada će uređaj dobivati sigurnosna ažuriranja. Važno je naglasiti da se to razdoblje ne računa automatski od dana kupnje – ako uređaj kupite dvije godine nakon što je stavljen na tržište, to ne znači da proizvođač mora osigurati novih pet godina podrške.
Nova pravila ne znače da će svi pametni uređaji koje već imamo kod kuće automatski dobiti dodatnih pet godina sigurnosne podrške. Na uređaje koji su stavljeni na tržište prije 11. prosinca 2027. godine novi će se sigurnosni zahtjevi u pravilu primjenjivati samo ako nakon tog datuma budu bitno izmijenjeni. Pritom potrošači zadržavaju sva postojeća prava, uključujući pravo na sigurnosna ažuriranja.
Ako je sigurnosni propust utvrđen u softverskoj komponenti vanjskog dobavljača, može li se proizvođač gotovog uređaja time opravdati? Tko prema novim pravilima mora provjeriti komponente i osigurati da se problem riješi?
Prema CRA-u, proizvođač je odgovoran za usklađenost svog proizvoda, uključujući softver trećih strana koji je ugrađen u njega. Mora postupati s dužnom pažnjom pri odabiru komponenti i osigurati da se ranjivosti koje utječu na njegov proizvod rješavaju tijekom cijelog razdoblja podrške.
Primjerice, ako kamera koristi softversku biblioteku koja sadržava ranjivost, njezin proizvođač mora procijeniti učinak i osigurati učinkovito rješenje. Potrošači ne bi trebali istraživati tko je razvio softver ugrađen u njihov uređaj niti tražiti odgovornost među brojnim dobavljačima. Ako se u pametnoj kameri otkrije sigurnosni propust, proizvođač kamere dužan je poduzeti potrebne mjere, čak i ako je problem nastao u softveru druge tvrtke.
Ako netko zbog propusta na uređaju izgubi novac ili mu procure privatne snimke, kakve mogućnosti ima za naknadu štete? Olakšava li mu CRA ostvarivanje tog prava ili će i dalje teško dokazivati tko je odgovoran?
Ako zbog sigurnosnog propusta na pametnom uređaju potrošač pretrpi financijsku štetu ili netko neovlašteno pristupi njegovim privatnim snimkama, može postojati osnova za traženje naknade štete. To ovisi o okolnostima incidenta, a zahtjev se može temeljiti na ugovornim obvezama, nacionalnim propisima o odgovornosti za štetu ili GDPR-u.
Moj je savjet da potrošači najprije sačuvaju sve dokaze – račun, podatke o uređaju i verziji softvera, sigurnosne obavijesti, snimke zaslona i dokaze o nastaloj šteti. Nakon toga trebaju podnijeti pisani zahtjev za naknadu štete odgovornoj tvrtki, bilo da je riječ o prodavatelju, proizvođaču ili pružatelju digitalne usluge.
Nova europska pravila jačaju položaj potrošača. CRA jasnije propisuje sigurnosne obveze proizvođača, što može pomoći u utvrđivanju njihove odgovornosti. Osim toga, nova pravila o odgovornosti za neispravne proizvode, koja se primjenjuju na one stavljene na tržište od 9. prosinca 2026. godine, obuhvaćaju i softver te olakšavaju dokazivanje njihove neispravnosti. Primjerice, sud može naložiti proizvođaču da dostavi relevantne tehničke dokaze. Ako ih ne dostavi, može se pretpostaviti da je proizvod neispravan, iako proizvođač ima pravo dokazivati suprotno. Ipak, važno je naglasiti da sama povreda privatnosti ili isključivo financijski gubitak nisu obuhvaćeni tim posebnim pravilima o odgovornosti za neispravne proizvode. Za takve slučajeve i dalje su važni drugi pravni mehanizmi, uključujući GDPR.
Kako će se pravila provoditi za uređaje proizvođača izvan EU-a, pogotovo one kupljene preko internetskih platformi? Kome se kupac u Hrvatskoj može obratiti ako proizvođač ne reagira ili s njime više nije moguće kontaktirati?
Nova europska pravila o kibernetičkoj sigurnosti vrijede za sve proizvođače koji svoje proizvode stavljaju na tržište EU-a, bez obzira na to imaju li sjedište u Europi, Kini, SAD-u ili nekoj drugoj zemlji. Određene obveze imaju i uvoznici te distributeri, a kupnja preko internetskih platformi ne znači da proizvod može izbjeći europske sigurnosne zahtjeve. Ako proizvod nije u skladu s pravilima, nadležna tijela mogu ograničiti njegovu prodaju ili naložiti povlačenje s tržišta, pa čak i opoziv već prodanih uređaja.
Ako proizvođač prestane poslovati ili nije dostupan, potrošač se najprije treba pisanim putem obratiti prodavatelju. U Hrvatskoj se s neriješenim potrošačkim prigovorom može obratiti Državnom inspektoratu, kibernetički incident prijaviti CERT.hr-u, a povredu osobnih podataka Agenciji za zaštitu osobnih podataka (AZOP).
Koliko će ta prilagodba koštati i hoće li se preliti na cijene uređaja?
Nova pravila donose i dodatne troškove proizvođačima. Europska komisija još je 2022. godine procijenila da bi ukupni troškovi usklađivanja s predloženim pravilima mogli dosegnuti približno 29 milijardi eura. Oni uključuju razvoj sigurnijih proizvoda, provjere njihove usklađenosti sa zakonom, dokumentaciju i prijavljivanje incidenata. Dio tih troškova mogao bi se odraziti na maloprodajne cijene, ali zasad nije moguće pouzdano procijeniti koliko će zbog novih pravila poskupiti pojedini uređaji.