
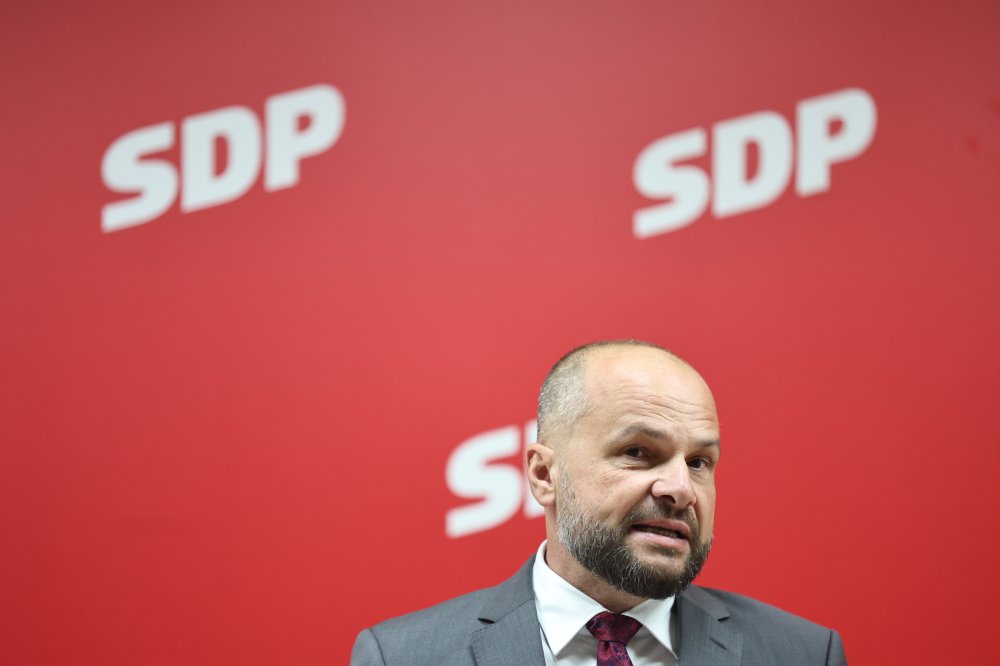
SDP je objavio da je u sigurnosnom incidentu neovlašteno korišten sustav s podacima o članovima stranke kako bi se na dio telefonskih brojeva iz baze poslala poruka 'Sretna Nova godina 2026.'. Prema dosadašnjoj analizi stranke, nije uočena kompromitacija osjetljivih podataka, a neovlašteno slanje poruka je zaustavljeno
Stranka se opet oglasila nakon ranijeg priopćenja o hakerskom napadu na svoju digitalnu infrastrukturu. Sada navodi da je brzom intervencijom stručnih suradnika aktivnost potpuno zaustavljena te da je situacija pod kontrolom. Sustav je stavljen u 'kontrolirani režim rada' radi detaljne analize i dodatne zaštite. U provjeru incidenta uključeni su i specijalizirani vanjski stručnjaci, koji bi trebali provesti neovisnu istragu i pomoći u jačanju sigurnosti.
vezane vijesti
Prema dosadašnjim saznanjima SDP-a, incident je bio ograničen na neovlašteno slanje SMS-a dijelu brojeva iz baze. Stranka procjenjuje da je vjerojatna posljedica za korisnike samo primitak te poruke. 'Unatoč tome, iz predostrožnosti savjetujemo osobama koje su zaprimile SMS, odnosno članovima da budu oprezni prema eventualnim sumnjivim porukama ili pozivima s nepoznatih brojeva', poručili su.
Nisu objavili koliko je telefonskih brojeva obuhvaćeno incidentom ni kako je došlo do neovlaštenog korištenja sustava.
Članovi se za pitanja o zaštiti osobnih podataka i dodatna pojašnjenja mogu obratiti službeniku za zaštitu podataka na adresu zop@sdp.hr. Iz stranke su se ispričali zbog mogućih neugodnosti i najavili da će javnost obavještavati o novim saznanjima.
U ranijem priopćenju SDP je naveo da je napad evidentiran s IP adrese locirane u Hong Kongu te da je slučaj prijavljen nadležnim institucijama. U novoj objavi navode da će nakon provjera i procjene rizika poduzeti predviđene radnje te prema potrebi obavijestiti nadležna tijela.