
Prekidi rada i informatički kvarovi nisu ni dosad bili rijetkost. Ali, ne u ovakvim razmjerima. Pogledajmo moguće uzroke i posljedice
U proteklom tjednu svjedočili smo velikom prekidu rada Microsoftovih sustava, tehničkom kvaru zbog kojeg su sati letova u SAD-u bili prizemljeni, kao i problemima u obavještajnoj agenciji National Security Agency (NSA). Tome treba dodati i prekide koji su pogodili najveće američke banke, kao i otkriće ozbiljnog sigurnog propusta u popularnom programskom jeziku.
Iako je riječ o zasebnim incidentima, činjenica kako su se dogodili u tako kratkom razmaku potaknula je nagađanja o mogućoj povezanosti. Za to nema dokaza, ali ovi događaji mnogo govore o funkcioniranju suvremenog tehnološkog svijeta i o tome gdje je sve ranjiv.
vezane vijesti
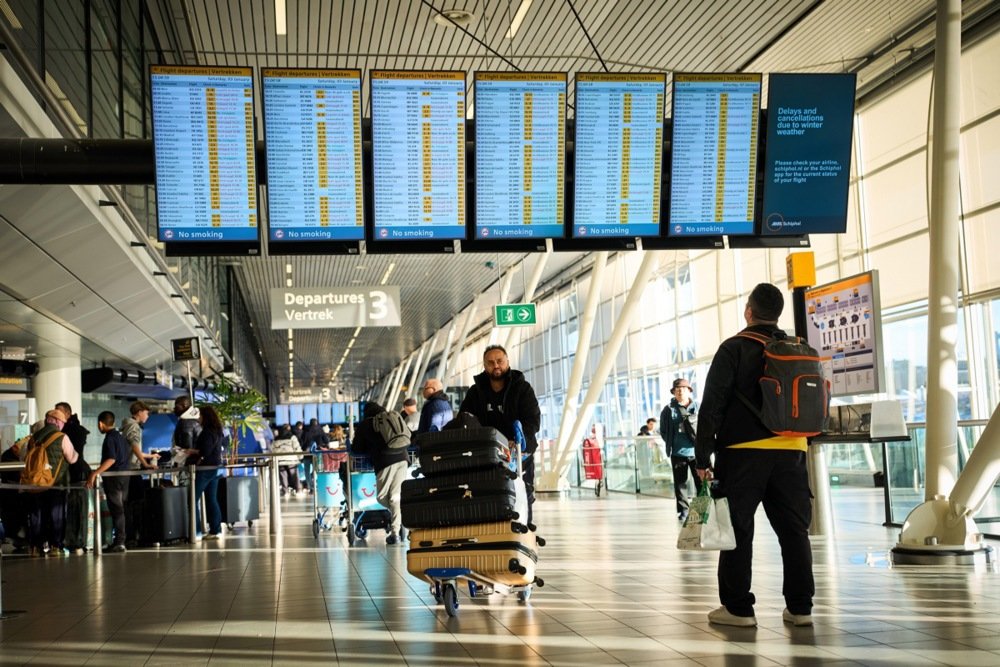
Kao što to često biva, brojni su prekidi bili posljedica neuspjelih nadogradnji ili instalacija unutar sustava. Nadogradnja mreže u Microsoftu dovela je do preopterećenja i gašenja poslužitelja. Također, nadogradnje zastarjele mrežne infrastrukture uzrokovale su prizemljenje tisuća zrakoplova u SAD-u tijekom vikenda.
Problemi s internim komunikacijskim sustavom NSA-e, kao i oni s Appleovim servisima iCloud i Apple Pay, također su pripisani poteškoćama tijekom nadogradnje sustava. Poteškoće s plaćanjima u američkim bankama pripisane su softverskoj pogrešci u banci JP Morgan Chase. Iz banke navode kako nije riječ o incidentu povezanom sa kibernetičkom sigurnošću.
Ipak, neki su nedavni problemi doista povezani s propustima u području kibernetičke sigurnosti. Umjetna inteligencija korištena je za otkrivanje propusta u Javi, trećem najpopularnijem programskom jeziku na svijetu.
Ozbiljan propust u programskom jeziku o kojem ovisi web
Tehnološki startup Calif - koji je nedavno otkrio sigurnosni propust u drugom programskom jeziku, PHP-u - pronašao je grešku u funkcijama za upravljanje memorijom u Javi. Koristeći AI, u Califu su otkrili ozbiljan sigurnosni propust Java4Shell.
U ovom slučaju, ulogu napadača je igrao model GPT-6 Cyber tvrtke OpenAI, koji je nedavno razvijen i još nije dostupan široj javnosti. Tvrtka Oracle, vlasnik Jave, objavio je kritičnu sigurnosnu nadogradnju koja bi trebala zakrpati ovaj i druge propuste. Zasad nije jasno je li propust negdje zlorabljen.
Gotovo svaki ključni sektor, uključujući bankarstvo, sustave nacionalne sigurnosti, zrakoplovstvo i telekomunikacije, oslanja se na Javu.
Osim toga, istraživač Scott Helme otkrio je zlonamjerni računalni kod na platformi Optimizely, koju koriste neke od najvećih svjetskih tvrtki.
Hakeri su uspjeli ukrasti kriptovalute u vrijednosti od oko 7.000 američkih dolara prije nego što su otkriveni i ostali bez pristupa.
Zašto se to događa baš sada?
Tvrtke koje se bave umjetnom inteligencijom, poput Anthropica i OpenAI-ja, zaključile su kako je previše rizično omogućiti široj javnosti pristup najnaprednijim modelima prije nego što se dopusti njihovo korištenje određenim tvrtkama i institucijama.
U takvim slučajevima stručnjaci za sigurnost mogu iskoristiti istu tehnologiju kako bi sami otkrili nedostatke i upozorili druge prije nego što ih zlonamjerni akteri uspiju iskoristiti.
To se dogodilo u nedavnim incidentima s programskim jezicima Java i PHP, nakon čega je uslijedila žurna potraga za rješenjima (zakrpama) kako bi se nedostaci otklonili prije nego što budu zloupotrijebljeni.
Tu su i prekidi u radu sustava. Oni nisu novost. Svijet je posljednjih godina na trenutak zastao kada su tvrtke poput CrowdStrikea, a potom i Amazon Web Servicesa, uzrokovale zastoj u radu brojnih uređaja i sustava.
Dio problema može se pripisati takozvanom tehničkom dugu - izrazu koji opisuje situaciju u kojoj se primjenjuju brza, privremena rješenja za softverske probleme, umjesto rješavanja temeljnog uzroka. Nagomilavanje takvih površnih popravaka s vremenom može dovesti do ozbiljnijih problema.
Budući umjetna inteligencija potiče brojne tvrtke na ponovnu procjenu vlastite kibernetičke sigurnosti, moguće je kako one sada izdaju više nadogradnji kako bi uklonile otkrivene nedostatke. Prekidi u radu često služe i kao podsjetnik na fizičku infrastrukturu o kojoj ovisi naš digitalni svijet, poput kabela, poslužitelja i podatkovnih centara.
Primjerice, u incidentu koji je pogodio američku kontrolu zračnog prometa problem je nastao dok su inženjeri zamjenjivali zastarjele bakrene vodove optičkim kabelima.
vezane vijesti
Koliko bismo trebali biti zabrinuti?
Američki državni tajnik Marco Rubio tvrdi kako nedavni incidenti nisu međusobno povezani, niti iza njih stoji isti napadač. U slučajevima poput onih s PHP-om i Javom, nedostaci su - uz pomoć umjetne inteligencije - otkriveni prije nego što ih je netko uspio zlorabiti.
Prekidi u radu posebno utječu na fizički svijet jer često uzrokuju poteškoće u zdravstvu i školstvu te onemogućuju ljudima obavljanje poslova. To također ukazuje na veliku ovisnost svijeta o malom broju ključnih aktera.
Ne radi se samo o tvrtkama koje predvode razvoj umjetne inteligencije, već i o pružateljima infrastrukture, poput Microsofta i Amazona, koji - uz Google - upravljaju golemim dijelom svjetskih računalnih poslužitelja. Tijekom incidenta s programskim jezikom PHP, svijet je s nestrpljenjem pratio kako jedan programer - radeći na dobrovoljnoj osnovi - priprema zakrpe u obliku koji je jednostavan za primjenu.
Javu, kojom upravlja drugi tehnološki div, tvrtka Oracle, koristi gotovo svaka od najvećih svjetskih korporacija. Najveći je izazov znati jeste li izloženi riziku ili ne. Java je sastavni dio goleme količine poslovnog softvera, pa mnoge tvrtke nemaju potpunu evidenciju o tome gdje je sve prisutna.
Je li to novo normalno?
Moguće je, barem za sada. Alati temeljeni na umjetnoj inteligenciji, koji pomažu u otkrivanju sigurnosnih propusta, još su toliko novi da će vjerojatno nastaviti otkrivati propuste koje su se u kodu zadržale desetljećima.
Usporedno rastu brzine otkrivanje propusta i isporuke softvera. Opseg onoga što programeri moraju zakrpati raste, dok se vrijeme koje im je na raspolaganju za taj posao smanjuje.
S tehničkim dugom morat ćemo se i dalje nositi. Treba očekivati češće nadogradnje sustava, a time i veći rizik od mogućih prekida u radu. Tu je i stalna prijetnja hakera, čije su metode sve sofisticiranije. Napadačima je dovoljan samo jedan propust koji mogu iskoristiti, dok se branitelji moraju zaštititi od svih mogućih napada.
Budući kibernetička sigurnost nalikuje igri mačke i miša, malo je vjerojatno kako će se ta situacija uskoro promijeniti. Zbog utjecaja umjetne inteligencije, ulozi postaju sve veći, piše BBC.