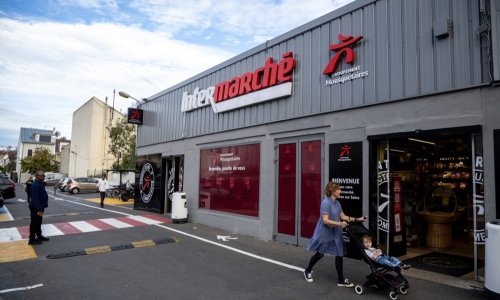
Sve više uređaja u tvrtkama spaja se na internet radi praćenja rada i daljinskog upravljanja, ali time raste i broj mogućih meta hakerskih napada, upozorava stručnjak za kibernetičku sigurnost Zlatan Morić sa Sveučilišta Algebra Bernays. Nakon napada na hladnjake u francuskim trgovinama ocijenio je da sličan slučaj ne očekuje u Hrvatskoj jer domaći rashladni sustavi najvjerojatnije nisu na istoj razini automatizacije
Nedavni hakerski napad na hladnjake u trgovinama u Francuskoj pokazuje da su potencijalne mete neograničene, a sve je u Dnevniku HRT-a u utorak prokomentirao Zlatan Morić, Voditelj Odjela za kibernetičku sigurnost Sveučilišta Algebra Bernays.
U razgovoru s novinarkom Zrinkom Grancarić, ustvrdio je da se količina digitalnih usluga povećava iz godine u godinu, a time rate i broj hakerskih meta. 'Ovo je samo jedan od primjera, njih ima dosta koji se trenutačno događaju, ali nisu ovih razmjera pa medijima to onda nije interesantno, odnosno završi neprijavljeno', ustvrdio je.
vezane vijesti
Kao problem je istaknuo to što u, kako je rekao, posljednjih 15 do 20 godina kompanije pokušavaju jako velik broj svojih uređaja iz proizvodnje ili trgovine spojiti na internet da bi omogućili praćenje njihovog rada odnosno daljinsko upravljanje.
'Ti uređaji sad kad se nalaze na internetu su u principu dostupni bilo kome s bilo kojeg kraja svijeta, a postoje i servisi preko kojih možete pronaći koje su to IP adrese iza kojih se nalaze različiti uređaji', pojasnio je. 'U ovom konkretnom slučaju, to je neki industrijski slučaj za upravljanje rashladnim sustavima je bio dostupan s interneta i netko je iskoristio i pristupio tom sustavu, možda pogodio zaporku ili je taj sustav imao neku ranjivost koja je iskorištena i dobio kontrolu nad tim sustavom', dodao je.
Morić smatra da bi napad mogao imati potporu država neprijateljski nastrojenih prema Francuskoj, u kontekstu geopolitičkih napetosti. Druga je mogućnost da su ga izveli hakeri koji djeluju samostalno.
Spomenuo je i takozvane 'script kiddies' – napadače koji nemaju veliko tehničko znanje, nego koriste alate koje pronađu na internetu i traže ranjive sustave. 'To znači da to nije bio neki ciljani napad, nego su slučajno postali meta zato što su otkriveni na internetu.'
Može li se napad dogoditi u Hrvatskoj?
Srećom, sigurnosni stručnjak ne očekuje ovakve napade u Hrvatskoj jer smatra da rashladni sustavi u našoj zemlji još nisu na toj razini automatizacije. Pritom je istaknuo kvalitete domaćeg Zakona o kibernetičkoj sigurnosti te europske Direktive NIS2.
'Taj Zakon i te norme se odnose na kompanije koje se smatraju bitnima za nacionalnu sigurnost. Jako je teško nametnuti visoku razinu sigurnosti nekom malom dućanu niti imaju stručnjake koji bi to implementirali', rekao je Morić.
Čak su i dobavljači postali rizični
Tu je i novi rizik koji se tiče samih dobavljača.
'Kad se nešto pokvari, vi njih zovete i onda se oni remote spoje i nešto poprave. Taj put koji njima dozvoljava da poprave uređaj također može dozvoliti nekom hakeru da kompromitira taj put ili da kompromitira vašeg dobavljača i onda da preko njihove infrastrukture dođe do vaše. Uvijek postoje ljudi koji će pokušati iskoristiti te ranjivosti da bi ostvarili svoju neku korist, je li to neki aktivizam, neka politička poruka ili novčana ovisi sve o hakerskim skupinama', rekao je Morić.
Stoga upozorava da će potreba za sigurnosnim stručnjacima u ovom području biti sve veća.